728x90

국가 공공기관 AI 보안 가이드북 - 안전한 AI시스템 도입 활용을 위한 보안 안내서


AI시스템 보안대책 체크리스트


AI시스템 보안대책

순번 보안대책 체크리스트 항목 적용여부
M01 신뢰할 수 있는 출처의 데이터 활용
- AI
모델 학습·재학습에 신뢰할 수 있는 출처의 내·외부 데이터만 사용하였는가?
☐
M02 신뢰할 수 있는 출처의 AI모델·라이브러리 활용
-
오픈소스 AI모델·라이브러리 등이 필요한 경우, 신뢰할 수 있는 출처에서 획득하여 사용하였는가?
☐
M03 데이터 검사
- AI
학습 전 수집한 데이터에 악의적으로 변조 혹은 비인가 민감정보 등이 포함된 오염데이터가 있는지 검사하였는가?
☐
M04 데이터 암호화
-
저장소에 보관된 원시·학습데이터의 외부 유출 및 오염 방지 등을 위하여 암호화하였는가?
☐
M05 데이터 접근통제
-
데이터 저장소에 대한 사용자, 데이터, 접근경로별 권한을 부여하고 접근제어를 통해 통제하고 있는가?
☐
M06 민감정보 사용 사전 승인
- AI
시스템에 민감·비공개 정보를 포함시킬 경우 기관 내부 절차에 따라 사전 보고 및 승인을 받았는가?
☐
M07 보안등급에 맞는 학습데이터 구성·활용
- AI
시스템 활용 목적 및 등급에 맞게 기밀·민감·공개등급의 데이터를 분류하여 사용하였는가?
☐
M08 데이터 로깅·모니터링
-
원시·학습데이터에 대한 접근·변경 등 발생행위에 대해 로그를 기록하고 정기적으로 분석하고 있는가?
☐
M09 AI시스템 로깅·모니터링
-
사용자, 단말기 및 AI시스템 등에서 발생하는 AI 입·출력정보를 로그로 기록하고 정기적으로 분석하고 있는가?
☐
M10 데이터 수집 명세서 관리
-
학습에 활용한 데이터의 출처, 일자, 수집경로, 해시값 등을 기록하여 이력을 관리하고 있는가?
☐
M11 AI시스템 구성요소 명세서 관리
- AI
시스템 구성요소에 대한 출처, 버전, 변경이력 등을 명세서로 작성하여 관리하고 있는가?
☐
M12 AI시스템 구성요소 무결성 검증
- AI
모델, 학습데이터, 라이브러리 등이 원본과 동일한지 여부를 정기적으로 확인하고 있는가?
☐
M13 입·출력 필터링
- AI
에 입력되는 프롬프트 및 출력되는 결과에 대해 민감정보 혹은 적대적 공격 문구의 포함여부를 확인하여 차단하고 있는가?
☐
M14 입력 길이·형식 제한
- AI
에 입력되는 프롬프트의 길이·형식·횟수 등을 제한하여 운영하고 있는가?
☐
M15 가드레일 다중화
- AI
시스템 오작동, 유해한 입·출력, 민감정보 유출 등을 방지하기 위한 보호장치를 계층적 혹은 병렬적으로 배치하여 운영 중인가?
☐
M16 AI모델 구조·가중치 유출 방지
- AI
모델의 구조·가중치 등이 외부로 유출되지 않도록 암호화하거나 접근권한을 통제하고 있는가?
☐
M17 AI시스템 경계보안 강화
- AI
시스템과 타 시스템의 연계구간에 방화벽 등 정보보호제품을 활용하여 접근통제 하고 있는가?
☐
M18 AI시스템 통신구간 보호
-
사용자와 AI시스템 혹은 AI시스템과 타 시스템 통신구간에 인증을 강화하고, 암호화 등 보호조치를 적용하였는가?
☐
M19 과도한 권한 부여 제한
- AI
시스템의 목적에 따라 접근 가능한 데이터 혹은 정보통신시스템을 통제하여 운영하고 있는가?
☐
M20 민감 명령 승인 절차 마련
-
제어시스템 등 중요 시스템을 조작하는 등 민감한 작업에 대해 담당자의 명령 승인 절차를 마련하였는가?
☐
M21 비상대응 체계 마련
- AI
시스템이 잘못된 동작을 할 경우 즉시 작업을 중단시킬 수 있도록 비상정지 기능 등을 마련하였는가?
☐
M22 설명 가능한 AI 구성
- AI
의 추론·결정 과정 등을 담당자가 인지 가능한 형태로 표출하고 있는가?
☐
M23 AI모델 대상 적대적 모의공격 수행
- AI
모델의 보안성·안전성 확보를 위해 적대적 모의공격을 수행, 보호기능이 정상 동작하는지 분석하여 보완하였는가?
☐
M24 AI모델에 적대적 공격유형 학습
- AI
탈옥 혹은 AI 오작동 유도 등 다양한 적대적 공격 유형을 지속적으로 학습시키고 있는가?
☐
M25 AI시스템 구성요소 취약점 점검 및 보안업데이트
- AI
시스템을 구성하는 소프트웨어, 라이브러리 등의 취약점을 정기 점검하고, 발견한 취약점에 대해 보안패치 등 업데이트를 실시하였는가?
☐
M26 AI모델 복구
- AI
모델에서 변조, 이상행위 발생 등이 의심될 경우 운영 중단 및 복원을 할 수 있도록 원본을 백업하고 관리하고 있는가?
☐
M27 요청속도 제한
-
공격자가 AI시스템의 과부하 시도를 방지하기 위해 호출 횟수, 입력 길이, 동시 처리 요청수 등을 제한하고 있는가?
☐
M28 AI시스템 구성요소 완전 삭제
- AI
시스템 폐기 시 AI모델·학습데이터·벡터DB·로그 등 구성요소의 재사용이 불가능하도록 완전 삭제를 하였는가?
☐
M29 용역업체 보안관리
-
용역업체를 활용 시, 업체 대상으로 보안관리 실태를 정기 점검하고 비인가 행위 여부를 확인하였는가?
☐
M30 사용자 교육 및 보안정책 수립
-
기관 사용자가 AI시스템 활용 시 주의해야 할 보안수칙에 대해 정기적으로 안내·교육하고, 기관 내부 보안정책을 수립하였는가?
☐


에이전틱 AI 보안대책

순번 보안대책 체크리스트 항목 적용 여부
A-M01 데이터 검사
- AI
가 사용할 학습데이터에 변조된 데이터나 비인가 민감정보 포함여부를 검사하였는가?
☐
A-M02 메모리 검사
- AI
에이전트에서 사용하는 메모리에 잘못된 정보가 입력되었는지 정기 이상여부를 검사할 수 있는 체계를 마련하였는가?
☐
A-M03 입·출력 필터링
- AI
가 프롬프트 인젝션 등 공격으로 인해 잘못된 도구를 호출하거나, 악성행위를 하지 못하도록 필터링을 하는가?
☐
A-M04 화이트리스트 기반 도구 사용
- AI
에이전트가 사용할 수 있는 내·외부 도구를 화이트리스트로 지정 관리하고 있는가?
☐
A-M05 에이전틱 AI 로깅·모니터링
- AI
호출하는 도구, 사용 자원량 등 전반적인 행위를 모니터링하고, 이상행위 발생여부를 탐지하는가?
☐
A-M06 미승인 에이전트 권한 위임 차단
-
명시적으로 승인하지 않은 AI 에이전트로 권한 위임을 제한 중인가?
☐
A-M07 AI 에이전트 자동 중단
-
자원 소비 임계값을 초과하거나 잘못된 목표가 설정된 AI 에이전트를 자동으로 중단하는가?
☐
A-M08 AI 에이전트 간 악성행위 전파 차단
- AI
에이전트 간 통신 시 악성행위가 전파되지 않도록 권한 통제가 이루어지고 있는가?
☐
A-M09 AI 에이전트 목표 검증
- AI
에이전트가 행동을 수행하기 전 목표가 변조여부를 확인하는가?
☐
A-M10 입력·출력 결과 검증
-
사용자가 입력한 내용과 AI 에이전트가 출력한 결과가 일치하는지 검증하고 있는가?
☐
A-M11 과도한 권한 부여 제한
- AI
에이전트가 접근 가능한 도구·데이터를 제한하고, 과도한 제어·수정 권한을 통제하는가?
☐
A-M12 민감 명령 승인 절차 마련
-
도구 사용, 데이터 수정 등 과정에서 국가안보·사회안정에 영향을 미칠 수 있는 민감명령을 수행하기 전 담당자 승인 절차를 마련하였는가?
☐
A-M13 민감 명령 승인 요청 임계값 설정
-
민감 명령 우선순위를 설정하고 각 명령별 임계값을 설정하여 과도한 승인 요청이 발생하지 않도록 조정하는가?
☐
A-M14 설명 가능한 AI 구성
- AI
의 추론·결정 과정 등을 담당자가 인지 가능한 형태로 표출하고 있는가?
☐
A-M15 AI 에이전트 신원 확인
-
협업할 AI 에이전트가 적합한 인증·신원을 보유하고 있는지 상호 검증하는 체계를 마련하였는가?
☐
A-M16 에이전틱 AI 통신구간 보호
- AI
에이전트간 통신구간 암호화 등을 통해 통신내용이 노출 혹은 변조되지 않도록 구성하였는가?
☐
A-M17 에이전틱 AI 구성요소 취약점 점검
- MCP
서버 등 에이전틱 AI를 구성하는 요소에 대해 정기적으로 취약점을 확인하고 보안업데이트를 실시하는가?
☐


피지컬 AI 보안대책

순번 보안대책 체크리스트 항목 적용여부
P-M01 데이터 검사
-
피지컬 AI가 사용할 학습데이터에 변조된 데이터나 비인가 민감정보가 포함되었는지 여부를 검사하였는가?
☐
P-M02 AI모델 대상 적대적 모의공격 수행
-
피지컬 AI가 동작할 환경을 토대로 적대적 모의공격을 수행하고, 다양한 조건에서 오판단·오작동을 유발할 수 있는 테스트를 진행하였는가?
☐
P-M03 AI모델에 적대적 공격유형 학습
-
피지컬 AI의 오판단·오작동을 유발할 수 있는 공격유형을 지속 학습하여 보안성을 강화하고 있는가?
☐
P-M04 과도한 권한 부여 제한
-
피지컬 AI가 수행 가능한 행동 허용목록을 사전 정의하고 최소한의 권한만 부여하였는가?
☐
P-M05 안전모드 동작
-
피지컬 AI가 행동 허용목록을 위반하면 자동으로 중단하고 안전모드로 이행되도록 구성하였는가?
☐
P-M06 하드웨어 보안성 강화
-
외부에 노출된 통신·USB 포트 등을 물리적으로 봉인하여 비인가자의 접근을 차단하고 있는가?
☐
P-M07 센서 입력 범위 설정
-
과도한 센서 데이터값이 입력되지 않도록 상·하한선을 설정하였는가?
☐
P-M08 피지컬 AI 통신구간 보호
-
센서-피지컬 AI 혹은 구동기-피지컬 AI 통신구간 등을 암호화하는 등 보안조치를 하였는가?
☐
P-M09 피지컬 AI 로깅·모니터링
-
피지컬 AI에서 발생하는 전반적인 동작 행위정보를 로그로 기록하고 정기적으로 분석하고 있는가?
☐
P-M10 비상대응 체계 마련
-
피지컬 AI가 잘못된 동작을 할 경우 즉시 작업을 중단시킬 수 있도록 비상정지 기능 등을 마련하였는가?
☐


728x90
728x90

들어가며: RAG는 이제 하나의 기술이 아니다

2020년 Lewis et al.이 "Retrieval-Augmented Generation for Knowledge-Intensive NLP Tasks"를 발표했을 때, RAG는 하나의 명확한 아이디어였다. 질문이 들어오면 관련 문서를 검색하고, 그 문서를 LLM에 넘겨 답변을 생성한다. 단순하고 강력했다.

그로부터 6년이 지난 2026년, "RAG를 도입하겠다"고 말하는 것은 "데이터베이스를 쓰겠다"고 말하는 것과 비슷해졌다. 어떤 RAG를 쓸 것인가가 문제다. 문서를 그래프로 변환하는 GraphRAG, 검색 필요 여부를 스스로 판단하는 Self-RAG, 트리 구조로 계층적 요약을 만드는 RAPTOR, 에이전트가 검색 전략을 동적으로 결정하는 Agentic RAG — 선택지가 이렇게 많아졌다.

이전 글에서 RAG의 기본 원리와 실전 개선 기법(Advanced RAG)을 다뤘다. 이 글에서는 한 발 물러서 RAG 생태계 전체를 조망한다. 각 접근법이 어떤 문제를 해결하기 위해 탄생했는지, 어떻게 작동하는지, 그리고 당신의 상황에서는 무엇을 선택해야 하는지를 정리한다.


RAG 진화의 큰 그림

Gao et al. (2024)의 서베이 논문과 이후의 Modular RAG 논문(Gao et al., 2024b)은 RAG의 발전을 세 가지 패러다임으로 구분한다. 여기에 2025년 이후 급부상한 Agentic RAG를 더하면 네 단계가 된다.

RAG 진화의 4단계
Naive RAG검색 → 생성. 직선 파이프라인
Advanced RAG검색 전·중·후에 개선 기법 추가
Modular RAG파이프라인을 모듈화하여 재조합
Agentic RAG에이전트가 전략을 동적으로 결정

이 네 단계는 시간순이자 복잡도순이다. 하지만 "최신이 최선"은 아니다. 각 단계는 특정 문제를 해결하기 위해 존재하며, 문제의 복잡도에 따라 적절한 단계가 달라진다.

이 글에서는 주요 RAG 변형들을 해결하는 문제를 기준으로 분류한다:

문제접근법
문서 간 관계와 전체 맥락 파악 GraphRAG, RAPTOR
검색 필요 여부·품질의 자동 판단 Self-RAG, CRAG, Adaptive RAG
복잡한 멀티스텝 질문 처리 Agentic RAG
파이프라인의 유연한 재구성 Modular RAG

하나씩 살펴보자.


1. GraphRAG: 문서를 그래프로 바꾸면 보이는 것들

기본 RAG가 놓치는 것

"이 문서 전체의 핵심 주제는 무엇인가?"

이 질문에 기본 RAG는 답할 수 없다. 왜? 기본 RAG는 질문과 가장 유사한 개별 청크를 가져올 뿐, 문서 전체를 조망하는 능력이 없기 때문이다. 1000개의 청크 중 상위 5개를 가져와도, 그것은 전체의 0.5%에 불과하다.

기업 현장에서 이런 질문은 흔하다:

  • "지난 분기 고객 불만 데이터에서 반복되는 패턴은?"
  • "이 법률 문서들 간의 상충되는 조항이 있는가?"
  • "100개 공급업체의 리스크 요인을 종합하면?"

이 모든 질문에는 문서 간 관계와 전체를 관통하는 패턴에 대한 이해가 필요하다.

Microsoft Research의 GraphRAG

2024년 4월, Microsoft Research의 Darren Edge et al.이 "From Local to Global: A Graph RAG Approach to Query-Focused Summarization"을 발표했다. 이 논문의 핵심 아이디어는 이렇다:

"문서를 벡터로 변환하는 대신, 문서에서 개체(entity)와 관계(relationship)를 추출하여 지식 그래프(knowledge graph)를 구축하고, 이 그래프의 커뮤니티 구조를 활용하여 질문에 답하자."

작동 원리: 인덱싱과 쿼리

GraphRAG의 인덱싱 파이프라인은 기본 RAG보다 훨씬 정교하다.

GraphRAG 인덱싱 파이프라인
① 텍스트 분할600토큰 단위로 분할
② 개체·관계 추출LLM이 엔티티와 관계를 추출
③ 그래프 구축노드와 엣지로 지식 그래프 생성
 
④ 커뮤니티 탐지Leiden 알고리즘으로 계층적 그룹화
⑤ 커뮤니티 요약각 커뮤니티별 구조화된 보고서 생성

개체·관계 추출에서는 LLM이 각 텍스트 단위에서 "삼성전자 — 투자 → 반도체 공장", "NVIDIA — 협력 → 현대자동차" 같은 구조화된 정보를 뽑아낸다. 논문에서는 다중 라운드 글리닝(gleaning) 기법을 사용한다 — 1차 추출 후 "빠뜨린 개체가 있지 않은가?"라고 LLM에게 자기 점검시켜 추가 추출을 유도한다.

커뮤니티 탐지에서는 Leiden 알고리즘으로 밀접하게 연결된 개체들을 그룹으로 묶는다. 이 과정이 재귀적으로 반복되어, 최상위(C0, 가장 추상적)에서 최하위(C3, 가장 구체적)까지의 계층 구조가 만들어진다. 그리고 각 커뮤니티에 대해 LLM이 구조화된 요약 보고서를 생성한다.

두 가지 검색 모드

글로벌 검색(Global Search): "이 데이터셋의 핵심 주제는?" 같은 전체 조망 질문에 사용된다. 커뮤니티 요약들을 map-reduce 방식으로 처리한다. 2025년 개선판에서는 동적 커뮤니티 선택(Dynamic Community Selection)을 도입해, 관련 없는 커뮤니티를 사전에 제거하여 비용을 평균 77% 절감하면서도 품질을 유지했다.

로컬 검색(Local Search): "카모마일의 약효 성분은?" 같은 특정 개체 관련 질문에 사용된다. 질문과 의미적으로 관련된 개체를 찾고, 그래프를 따라 연결된 이웃 개체, 관계, 커뮤니티 보고서를 수집하여 LLM에 전달한다.

성능: 기본 RAG와의 비교

논문의 실험 결과가 인상적이다. 팟캐스트 트랜스크립트(~100만 토큰)와 뉴스 기사(~170만 토큰) 데이터셋에서:

지표GraphRAG 승률 (vs 기본 RAG)
포괄성(Comprehensiveness) 72~83%
다양성(Diversity) 62~82%
평균 추출 주장 수 31.6~34.2 vs 25.2~26.5

특히 주목할 점: 최상위 수준(C0) GraphRAG는 나이브 텍스트 요약 대비 97% 이상 적은 토큰을 사용하면서도 72% 승률을 유지했다.

GraphRAG가 빛나는 순간 vs 과한 순간

적합한 경우:

  • 문서 전체를 관통하는 주제/패턴 파악 (글로벌 질의)
  • 다단계 추론 (A → B → C 관계 추적)
  • 법률, 금융, 공급망 분석 (개체 간 관계가 핵심)

과한 경우:

  • 단순 사실 기반 Q&A ("API 엔드포인트 URL이 뭐야?")
  • 저지연 필수 환경 (인덱싱에 LLM 호출이 대량 필요)
  • 소규모 문서셋 (그래프 구축의 오버헤드가 이점을 초과)

2. RAPTOR: 나무처럼 자라는 요약의 계층

문제: 추상화 수준이 다른 질문들

같은 문서에 대해서도 질문의 추상화 수준은 다양하다:

  • 구체적: "3장에서 사용한 실험 방법론은?"
  • 중간: "이 연구의 기여점은 무엇인가?"
  • 추상적: "이 분야의 전반적 흐름에서 이 연구의 위치는?"

기본 RAG는 원본 텍스트 청크만 저장하므로, 구체적 질문에는 강하지만 추상적 질문에는 약하다. 반대로 문서 전체를 요약하면 구체적 정보를 잃는다.

Stanford의 RAPTOR

Sarthi et al. (ICLR 2024)이 제안한 RAPTOR(Recursive Abstractive Processing for Tree-Organized Retrieval)는 이 문제를 트리 구조로 해결한다.

RAPTOR 트리 구조 (상향식 구축)
Level 3: 전체 요약가장 추상적 — "이 연구의 핵심 기여"
 
Level 2: 섹션 요약중간 추상화
 
Level 1: 클러스터 요약관련 청크들의 요약
 
Level 0: 원본 텍스트 청크100토큰 단위 원본 텍스트 — 가장 구체적

작동 방식

트리 구축 (상향식):

  1. 문서를 100토큰 단위로 분할
  2. SBERT로 각 청크를 임베딩
  3. UMAP + GMM(가우시안 혼합 모델)으로 의미적으로 유사한 청크를 클러스터링. 핵심: 소프트 클러스터링으로, 하나의 청크가 여러 클러스터에 속할 수 있음
  4. 각 클러스터를 LLM으로 요약 (평균 72% 압축률)
  5. 요약을 다시 임베딩 → 클러스터링 → 요약. 재귀적으로 반복
  6. 결과: 다층 트리 구조

검색 (Collapsed Tree 방식):

트리의 모든 노드(원본 + 모든 레벨의 요약)를 하나의 레이어로 평탄화한 뒤, 질문과 코사인 유사도가 높은 노드를 토큰 한도(~2000토큰)에 맞춰 검색한다. 구체적 질문이면 원본 청크(하위 레벨)가 선택되고, 추상적 질문이면 상위 요약이 선택된다. 질문의 추상화 수준에 자동으로 적응하는 것이 핵심이다.

성능

QuALITY 벤치마크에서 GPT-4 기준 82.6% 정확도를 달성해 기본 RAG(62.3%) 대비 20%p 향상. NarrativeQA에서도 SOTA를 기록했다. 특히 긴 문서에 대한 종합적 이해가 필요한 태스크에서 강점을 보인다.


3. Self-RAG: "이 질문에 검색이 필요할까?"를 스스로 판단하다

문제: 모든 질문에 검색이 필요한가?

"1+1은?"에 검색이 필요한가? 아니다. "어제 삼성전자 종가는?"에는? 반드시 필요하다.

기본 RAG는 이 판단을 하지 못한다. 모든 질문에 무조건 검색을 수행한다. 불필요한 검색은 지연 시간을 늘리고 비용을 높이며, 때로는 관련 없는 문서가 유입되어 오히려 답변 품질을 떨어뜨리기도 한다.

Asai et al.의 Self-RAG

Asai et al. (ICLR 2024, Oral — 상위 1%)이 발표한 Self-RAG는 모델이 스스로 검색을 판단하고, 검색 결과를 평가하고, 자기 답변을 비판하는 구조를 제안했다.

핵심은 4가지 리플렉션 토큰(reflection token)이다:

토큰역할판단 값
Retrieve 검색이 필요한가? yes / no / continue
IsRel 검색된 문서가 질문과 관련 있는가? relevant / irrelevant
IsSup 생성된 답변이 문서에 의해 뒷받침되는가? fully / partially / no support
IsUse 최종 답변이 유용한가? 1~5 점수
질문 입력→Retrieve 판단→검색 수행→IsRel 평가→답변 생성→IsSup + IsUse

모델이 "Retrieve = no"를 출력하면 검색 없이 바로 답변을 생성한다. "Retrieve = yes"이면 검색을 수행하고, 가져온 문서에 대해 IsRel로 관련성을 평가한다. 답변 생성 후에도 IsSup과 IsUse로 자기 답변의 품질을 자체 평가한다.

Self-RAG 7B/13B 모델은 ChatGPT와 검색 증강 Llama2를 오픈 도메인 QA, 사실 검증, 추론 태스크에서 능가했다.


4. CRAG (Corrective RAG): 검색 결과가 나쁘면 고쳐라

문제: 검색이 항상 좋은 결과를 반환하지 않는다

검색된 문서가 질문과 관련이 없거나, 부분적으로만 관련 있는 경우가 빈번하다. 기본 RAG는 이런 "나쁜 검색 결과"를 그대로 LLM에 전달해 답변 품질을 떨어뜨린다.

Yan et al.의 자기 교정 메커니즘

Yan et al. (2024)이 제안한 CRAG(Corrective RAG)는 검색 결과의 품질을 평가하고, 결과에 따라 세 가지 행동을 취한다.

CRAG의 3가지 행동
Correct (신뢰)문서 신뢰도 높음 → 관련 부분만 정제하여 사용
Ambiguous (모호)신뢰도 중간 → 검색 결과 + 웹 검색 결합
Incorrect (불신)신뢰도 낮음 → 폐기하고 웹 검색으로 대체

검색 평가자는 T5-large 기반의 경량 모델(0.77B 파라미터)로, 각 문서에 -1~1 범위의 관련성 점수를 매긴다. 점수가 높으면 Correct (문서를 정제하여 사용), 중간이면 Ambiguous (검색 + 웹 검색 결합), 낮으면 Incorrect (폐기 후 웹 검색 대체).

지식 정제(Knowledge Refinement) 단계도 주목할 만하다. 문서를 문장 단위로 분해하고, 각 문장의 관련성을 개별 평가하여 관련 없는 부분을 걸러낸다. 이것은 이전 글에서 다룬 "컨텍스트 압축"과 유사하지만, 자동화된 평가 모델이 판단한다는 점이 다르다.

CRAG의 핵심 장점은 플러그 앤 플레이라는 것이다. 기존 RAG 시스템(Naive RAG든 Self-RAG든)에 그대로 붙여서 사용할 수 있다.


5. Adaptive RAG: 질문 난이도에 따라 전략을 바꾸다

문제: 모든 질문에 같은 파이프라인을 적용하는 비효율

"대한민국의 수도는?" 같은 단순 질문에 하이브리드 검색 + 리랭킹 + 컨텍스트 압축을 적용하는 것은 낭비다. 반대로 "2025년 한미 반도체 협력이 공급망에 미친 구체적 영향은?" 같은 복잡한 질문에 단순 검색만 적용하면 부족하다.

Jeong et al.의 동적 라우팅

Jeong et al. (NAACL 2024)이 제안한 Adaptive RAG는 질문의 복잡도를 먼저 분류하고, 복잡도에 맞는 전략을 선택한다.

질문 복잡도전략예시
단순 검색 없이 LLM 직접 답변 "Python의 리스트 정렬 함수는?"
중간 단일 검색 → 생성 (기본 RAG) "Next.js 16의 새로운 기능은?"
복잡 반복적 다단계 검색 + 추론 "최근 3년 AI 규제 변화가 스타트업에 미친 영향을 분석하라"

복잡도 분류기는 별도의 경량 LM으로, 학습 데이터를 별도 어노테이션 없이 자동으로 수집한다. 각 전략의 예측 결과를 정답과 비교하여, "이 질문은 어떤 전략이 성공했는가"를 역추적하는 방식이다.

핵심 인사이트: 단순 질문에 복잡한 파이프라인을 적용하면 비용이 불필요하게 높아지고, 때로는 불필요한 검색이 노이즈를 유입시켜 성능이 오히려 떨어진다. Adaptive RAG는 "적절한 복잡도"를 자동으로 선택함으로써 비용과 품질을 동시에 최적화한다.


6. Modular RAG: 레고 블록처럼 조립하는 RAG

문제: 파이프라인이 경직되어 있다

지금까지 본 RAG 변형들 — GraphRAG, Self-RAG, CRAG — 은 각각 특정 문제에 대한 해결책이다. 하지만 실전에서는 이것들을 조합해야 할 때가 많다. "GraphRAG로 인덱싱하되, CRAG로 검색 결과를 검증하고, Self-RAG 방식으로 검색 필요 여부를 판단"하고 싶다면?

기존 RAG 구현체들은 대부분 단일 파이프라인으로 설계되어, 이런 조합이 어렵다.

Gao et al.의 Modular RAG 프레임워크

Gao et al. (2024b)은 "Modular RAG: Transforming RAG Systems into LEGO-like Reconfigurable Frameworks"에서 RAG를 6개의 독립 모듈로 분해하는 아키텍처를 제안했다.

Modular RAG 6대 모듈
① Indexing데이터 조직화
② Pre-Retrieval쿼리 전처리
③ Retrieval정보 검색
④ Post-Retrieval결과 정제
⑤ Generation답변 생성
⑥ Orchestration전체 흐름 제어 — 라우팅, 스케줄링, 퓨전

각 모듈은 독립적으로 교체 가능하다. Indexing 모듈을 벡터 기반에서 그래프 기반으로 바꾸거나, Retrieval 모듈을 하이브리드 검색으로 교체하거나, Post-Retrieval에 CRAG의 검증 단계를 끼워넣을 수 있다.

특히 Orchestration 모듈이 핵심이다. 기존의 직선형 파이프라인을 넘어, 라우팅(질문 유형에 따라 다른 경로), 스케줄링(단계 간 실행 순서 결정), 퓨전(여러 결과를 결합) 같은 고급 흐름 제어를 지원한다.

Modular RAG는 특정 기법이라기보다 사고 프레임워크에 가깝다. "이 모듈을 바꾸면 전체 시스템에 어떤 영향을 미치는가?"를 체계적으로 분석하고 실험할 수 있는 틀을 제공한다.


7. Agentic RAG: 에이전트가 RAG를 운전하다

문제: 정적 파이프라인으로는 풀 수 없는 질문

"우리 서비스의 3월 MAU가 감소한 원인을 분석하고, 경쟁사 동향과 비교해서 대응 방안을 제안해줘."

이 질문에는 다음이 필요하다:

  1. 내부 데이터베이스에서 MAU 데이터 조회
  2. 로그 분석으로 이탈 패턴 파악
  3. 경쟁사 뉴스 검색
  4. 업계 보고서에서 벤치마크 데이터 확인
  5. 1~4를 종합하여 분석과 제안 생성

어떤 데이터 소스에 접근하고, 어떤 순서로 처리하고, 중간 결과에 따라 다음 행동을 바꿔야 한다. 정적 파이프라인으로는 불가능하다.

Agentic RAG의 구조

Singh et al. (2025)의 서베이 "Agentic Retrieval-Augmented Generation: A Survey on Agentic RAG"에 따르면, Agentic RAG는 자율적 AI 에이전트를 RAG 파이프라인에 통합하여 동적으로 검색 전략을 결정하는 시스템이다.

기존 RAG와의 핵심 차이:

차원기존 RAGAgentic RAG
워크플로 정적, 직선형 동적, 적응적
추론 단일 단계 검색/생성 다단계 반복 정제
도구 활용 벡터 DB만 DB, API, 웹 검색, 코드 실행 등
상태 관리 무상태(stateless) 대화 전반에 걸쳐 컨텍스트 유지

네 가지 설계 패턴

Agentic RAG 설계 패턴
단일 에이전트 라우터하나의 에이전트가 질문을 평가하고 적절한 데이터 소스로 라우팅
멀티 에이전트 시스템전문화된 에이전트들이 병렬로 동작, 오케스트레이터가 조율
계층적 에이전트상위 에이전트가 전략 결정, 하위 에이전트가 실행
리플렉션 패턴답변 생성 후 자기 평가, 부족하면 추가 검색/수정 반복

실전 예시 — 단일 에이전트 라우터:

python복사
# 의사 코드: 에이전트가 질문을 분석하고 적절한 도구 선택
def agentic_rag(question: str, agent: Agent):
    # 에이전트가 질문을 분석하고 계획을 수립
    plan = agent.think(f"""
    질문: {question}
    사용 가능한 도구:
    - vector_search: 내부 문서 검색
    - sql_query: 데이터베이스 조회
    - web_search: 웹 검색
    - calculator: 수치 계산

    어떤 도구를 어떤 순서로 사용할지 계획하세요.
    """)

    # 계획에 따라 도구를 순차적으로 실행
    context = []
    for step in plan.steps:
        result = agent.execute_tool(
            step.tool, step.params
        )
        context.append(result)

        # 중간 결과를 보고 계획 수정 가능
        if agent.needs_revision(result):
            plan = agent.revise_plan(plan, result)

    # 수집된 모든 컨텍스트를 종합하여 답변 생성
    return agent.generate(question, context)

핵심은 에이전트가 중간 결과에 따라 계획을 수정할 수 있다는 점이다. 첫 번째 검색에서 충분한 정보를 얻지 못하면 다른 소스를 시도하고, 예상과 다른 데이터를 발견하면 분석 방향을 조정한다. 마치 인간 연구자가 리서치를 하는 것처럼.

주요 프레임워크

  • LangGraph (LangChain) — 그래프 기반 워크플로 오케스트레이션. 루프, 상태 지속, human-in-the-loop 지원
  • LlamaIndex — 메타 에이전트 아키텍처. 문서별 전문 에이전트를 생성하고, 상위 에이전트가 이들을 조율
  • CrewAI — 계층적 멀티 에이전트 협업
  • AG2(AutoGen) — 다중 에이전트 협업, 코드 생성 및 도구 실행 지원

8. 그 밖의 주목할 변형들

지면 관계상 깊이 다루지 못했지만, 알아두면 유용한 접근법들이다.

Speculative RAG (Wang et al., ICLR 2025)

LLM 추론의 "투기적 실행(speculative execution)"에서 영감을 받은 접근법. 작은 전문 모델이 서로 다른 문서 조합으로 여러 개의 초안 답변을 병렬 생성하고, 큰 범용 모델이 이들을 한 번에 검증하여 최종 답을 고른다. PubHealth에서 정확도 12.97% 향상, 지연 시간 50.83% 감소를 동시에 달성.

FLARE (Jiang et al., EMNLP 2023)

생성 중에 실시간으로 검색 필요성을 판단하는 방법. LLM이 다음 문장을 임시로 생성하고, 특정 토큰의 확률이 낮으면(=확신이 없으면) 그 문장을 쿼리로 사용해 검색을 수행하고, 검색 결과를 반영하여 문장을 재생성한다. Self-RAG와 달리 별도 학습 없이 기존 모델에 적용 가능.

RankRAG (Yu et al., NeurIPS 2024)

하나의 LLM이 검색 결과 순위 매기기와 답변 생성을 동시에 수행하도록 학습시키는 방법. 순위 학습 데이터를 소량만 추가해도 전문 리랭킹 모델을 능가하며, Llama3-RankRAG는 ChatQA-1.5 대비 10% 이상 향상을 달성.

RAG-Fusion (Rackauckas, 2024)

원래 질문에서 여러 변형 쿼리를 생성하고, 각각으로 검색한 뒤, Reciprocal Rank Fusion(RRF)으로 결과를 통합. 이전 글에서 다룬 멀티 쿼리 검색 + 하이브리드 검색의 결합에 해당한다.


선택 가이드: 언제 무엇을 쓸 것인가

의사결정 플로우

모든 RAG 프로젝트가 같은 수준의 복잡도를 필요로 하지는 않는다. 다음 질문들을 순서대로 답해보자:

질문 1: 문서 간 관계나 전체 패턴 파악이 필요한가?

  • Yes → GraphRAG 또는 RAPTOR 고려
  • No → 다음 질문으로

질문 2: 질문의 복잡도가 크게 다양한가?

  • Yes → Adaptive RAG 또는 Self-RAG 고려
  • No → 다음 질문으로

질문 3: 여러 데이터 소스를 조합하거나 다단계 추론이 필요한가?

  • Yes → Agentic RAG 고려
  • No → Advanced RAG (하이브리드 검색 + 리랭킹)로 충분

시나리오별 추천

시나리오추천 접근법이유
사내 문서 Q&A 챗봇 Advanced RAG 청킹 + 하이브리드 검색 + 리랭킹으로 대부분 해결
법률 문서 분석 GraphRAG 조항 간 관계, 판례 간 연결 추적이 핵심
학술 논문 리서치 도우미 RAPTOR 구체적 수치부터 전체 흐름까지 다양한 추상화 수준
고객 지원 챗봇 Adaptive RAG 단순 FAQ부터 복잡 문의까지 질문 복잡도가 다양
비즈니스 인텔리전스 Agentic RAG DB 조회, 리포트 검색, 웹 정보 등 다중 소스 필요
의료/금융 규제 준수 CRAG + Advanced RAG 답변 정확도가 최우선, 부적절한 검색 결과 필터링 필수
대규모 문서셋 주제 분석 GraphRAG (Global Search) 수만 건 문서의 전체 패턴 파악

조합 전략

실전에서는 하나의 접근법만 쓰는 경우가 드물다. 효과적인 조합 예시:

조합 1: Advanced RAG + CRAG 기본 하이브리드 검색에 CRAG의 검증 단계를 추가. 구현이 간단하면서 검색 품질을 크게 높인다. CRAG가 플러그 앤 플레이이므로 기존 시스템에 쉽게 붙일 수 있다.

조합 2: GraphRAG + Advanced RAG 글로벌 질문은 GraphRAG로, 구체적 질문은 Advanced RAG로 라우팅. Adaptive RAG의 분류기로 라우팅을 자동화할 수 있다.

조합 3: Agentic RAG + 모든 것 에이전트가 질문을 분석하여 GraphRAG, 벡터 검색, SQL 쿼리, 웹 검색 중 적절한 도구를 동적으로 선택. 가장 유연하지만 가장 복잡하다.


성능과 비용의 트레이드오프

각 접근법의 도입에는 비용이 따른다. 현실적인 판단을 위해 트레이드오프를 정리한다.

접근법별 구현 복잡도 (상대적)
Naive RAG
낮음
Advanced RAG
중간
Self-RAG / CRAG
중상
RAPTOR
중상
GraphRAG
높음
Agentic RAG
매우 높음
접근법인덱싱 비용쿼리 지연답변 품질유지보수
Naive RAG 낮음 빠름 기본 쉬움
Advanced RAG 낮~중간 중간 좋음 중간
CRAG 낮음 (플러그인) 중간 좋음+ 쉬움
Self-RAG 높음 (모델 학습) 중간 좋음+ 어려움
Adaptive RAG 중간 (분류기 학습) 가변적 좋음+ 중간
RAPTOR 중간 (트리 구축) 빠름 우수 중간
GraphRAG 높음 (그래프 구축) 중간~느림 우수 높음
Agentic RAG 가변적 느림 우수+ 높음

핵심 원칙: 가장 단순한 것부터 시작하라. Advanced RAG(하이브리드 검색 + 리랭킹)로 시작하여 성능을 측정하고, 구체적인 병목이 확인된 후에 더 복잡한 접근법을 도입하라. 90%의 사용 사례는 Advanced RAG로 충분하다.


마치며: RAG의 미래 방향

이 글에서 조망한 RAG 생태계의 진화 방향을 몇 가지 키워드로 정리하면:

자율성의 증가 — Naive RAG의 "무조건 검색"에서, Self-RAG의 "검색 필요성 자체 판단"을 거쳐, Agentic RAG의 "전략 자체를 동적으로 설계"로. 시스템이 점점 더 스스로 판단하는 방향으로 진화하고 있다.

구조화의 심화 — 평면적 텍스트 청크에서, GraphRAG의 지식 그래프와 RAPTOR의 계층적 트리로. 정보를 단순 벡터가 아니라 구조화된 형태로 표현하는 방향이 강해지고 있다.

모듈화와 조합 — 하나의 거대한 파이프라인 대신, Modular RAG의 독립적 모듈들을 레고처럼 조합하는 방향. 이것은 RAG가 "기법"에서 "프레임워크"로 성숙하고 있음을 보여준다.

멀티모달 확장 — 텍스트만이 아니라 이미지, 테이블, 코드, 구조화된 데이터를 함께 검색하고 생성하는 멀티모달 RAG가 2025년부터 빠르게 발전하고 있다.

RAG 생태계는 여전히 빠르게 움직이고 있다. 하지만 이 글에서 다룬 핵심 패러다임들 — 구조화된 지식, 자기 판단, 에이전트 기반 전략 — 은 앞으로 어떤 새로운 변형이 나오더라도 그 기반이 될 것이다. 각 접근법이 어떤 문제를 해결하기 위해 탄생했는지를 이해하고 있으면, 새로운 기법이 등장해도 "이것이 내 상황에 필요한가?"를 명확히 판단할 수 있다.


출처 : https://core.today/blog/rag-complete-guide

728x90
728x90

1. 청킹(Chunking)이란?

청킹(Chunking)은 긴 문서를 검색에 적합한 작은 조각(청크, Chunk)으로 나누는 과정입니다. RAG(Retrieval-Augmented Generation) 파이프라인에서 문서를 인덱싱할 때 가장 먼저 거치는 핵심 전처리 단계이며, 이후 임베딩 → 벡터 저장 → 검색 → 생성으로 이어지는 모든 단계의 품질을 좌우합니다.


2. 왜 청킹이 필요한가?

① 임베딩 모델의 입력 길이 제한

임베딩 모델마다 한 번에 처리할 수 있는 최대 토큰 수가 정해져 있습니다. 이 상한을 초과하면 텍스트가 잘리거나 오류가 발생합니다.

모델 최대 토큰
all-MiniLM-L6-v2 256
text-embedding-3-small 8,191
jina-embeddings-v2 8,192


② 의미 희석 문제

20페이지짜리 매뉴얼을 하나의 벡터로 압축하면, 그 벡터는 문서 전체의 평균적인 의미를 담게 됩니다. 특정 질문에 관련된 내용이 어디 있는지 구분할 수 없습니다. 작은 단위로 나눌수록 각 청크가 하나의 주제에 집중되어 검색 정밀도가 높아집니다.


③ 성능 영향이 입증된 핵심 변수

실제 연구들에서 청킹 전략이 얼마나 중요한지 수치로 확인되고 있습니다.

  • 동일한 문서·임베딩 모델 환경에서 청킹 전략만 바꿨을 때 Recall이 최대 9%p 차이가 발생합니다.
  • NVIDIA의 2024년 실험에서 512~1,024 토큰 범위가 가장 안정적인 성능을 보였습니다.
  • 즉, 청킹은 단순한 전처리가 아니라 RAG 시스템 전체 성능의 토대를 결정하는 설계 결정입니다.

3. 좋은 청킹의 3가지 원칙

  1. 하나의 청크 = 하나의 주제 : 서로 다른 주제가 한 청크에 섞이면 임베딩이 어느 쪽 의미도 정확히 포착하지 못합니다.
  2. 경계에서 문맥이 끊기면 안 됩니다 : 문장 중간에서 잘리면 그 청크만으로는 의미를 파악할 수 없습니다.
  3. 크기는 임베딩 모델과 LLM 컨텍스트 윈도우를 함께 고려 : 너무 크면 임베딩 상한 초과, 너무 많으면 LLM 프롬프트를 가득 채웁니다.

4. 청킹 전략의 종류

① 고정 크기 청킹 (Fixed-size Chunking)

텍스트를 고정된 문자 수(또는 토큰 수)마다 기계적으로 자르는 가장 단순한 방식입니다.

원본: |---- 1000자 ----|---- 1000자 ----|---- 1000자 ----|
청크1: |===========|
청크2:         |===========|   ← 오버랩 영역
청크3:                 |===========|

장점

  • 구현이 매우 간단합니다.
  • 모든 청크의 크기가 동일하여 예측 가능하고 관리가 쉽습니다.
  • 추가 연산이 전혀 필요 없습니다.

단점

  • 텍스트 내용을 무시하므로 문장·문단 중간에서 잘릴 수 있습니다.
  • "트랜스포머 모델은 셀프 어텐션 메커니즘을 통해 시퀀스 내 모든 토—" 처럼 잘리면 청크만으로 의미 파악이 불가능합니다.

※ 오버랩(Overlap)으로 완화 : 인접한 청크 사이에 일정량의 텍스트를 겹치게 합니다. 1,000자 청크에 200자 오버랩을 설정하면 청크 경계의 문맥 단절을 줄일 수 있습니다. 일반적으로 청크 크기의 10~20%를 오버랩으로 설정합니다.


② 재귀적 청킹 (Recursive Character Splitting)

여러 구분자를 우선순위에 따라 순서대로 시도하며 텍스트를 나누는 방식입니다. LangChain의 RecursiveCharacterTextSplitter가 대표적인 구현체이며, 실무에서 가장 널리 쓰이는 범용 전략입니다.

동작 방식

구분자 우선순위: ["\n\n", "\n", ". ", " "]

전체 텍스트
    ↓ 빈 줄("\n\n")로 분할 → 문단 단위 조각들
    ↓ 크기 초과 조각 존재?
      → 줄바꿈("\n")으로 재분할
      → 여전히 초과? → 마침표(". ")로 재분할
      → 여전히 초과? → 공백(" ")으로 재분할
    ↓ 모든 청크가 상한 이내가 될 때까지 반복

장점

  • 가능한 한 문단·문장 경계를 유지합니다.
  • 구현이 간단하고 추가 비용이 없습니다.
  • 대부분의 경우에 합리적인 기준선(baseline)이 됩니다.

단점

  • 구분자가 명확하지 않은 텍스트(줄바꿈 없이 이어진 긴 문장)에서는 고정 크기 청킹과 큰 차이가 없습니다.
  • 의미의 변화를 감지하지 못합니다.

③ 의미 기반 청킹 (Semantic Chunking)

텍스트의 "형식"이 아닌 "의미"를 기준으로, 주제가 바뀌는 지점을 감지하여 청크를 분리하는 방식입니다.

동작 원리

① 텍스트를 문장 단위로 분리
② 각 문장을 임베딩 벡터로 변환
③ 인접한 문장 쌍의 코사인 유사도 계산
④ 유사도가 급격히 떨어지는 지점 = 청크 경계

문장1: "제주도는 대한민국 최남단에 위치한 섬입니다."        유사도
문장2: "연평균 기온이 온화하여 겨울에도 눈이 드뭅니다."    0.80 (높음)
문장3: "한라산, 성산일출봉 등 자연 명소가 풍부합니다."     0.79 (보통)
━━━━━━━━━━━ 유사도 급락 → 청크 경계 ━━━━━━━━━━━
문장4: "제주 공항의 국제선 노선이 꾸준히 늘고 있습니다."   0.21 (낮음)
문장5: "직항 노선 확대로 외국인 관광객 유입이 증가했습니다." 0.85 (높음)

장점

  • 하나의 청크가 하나의 주제를 담을 가능성이 매우 높습니다.
  • 임베딩 벡터가 주제를 정확하게 표현하여 검색 품질이 높아집니다.
  • 단순 방법 대비 Recall을 최대 9%p 향상시킬 수 있습니다.

단점

  • 경계 탐지를 위해 문장 단위 임베딩을 먼저 수행하고, 이후 청크 단위 임베딩을 다시 수행하므로 임베딩이 두 번 발생합니다. 다른 청킹 방식은 저장용 청크 임베딩 한 번만 필요합니다.
  • 수만 건의 문서에서는 이 이중 임베딩 비용이 인덱싱 단계에서 상당히 누적될 수 있습니다.
  • 구현 난이도가 상대적으로 높습니다.

④ 문서 구조 기반 청킹 (Structure-aware Chunking)

Markdown의 # 헤더, HTML의 <h1>~<h3> 태그처럼 문서 자체에 존재하는 구조적 표시를 청크 경계로 활용하는 방식입니다.

동작 예시 (Markdown)

# 임베딩 모델 개요           ← 청크 1 시작
임베딩은 텍스트를 고차원 벡터로 변환하는 과정입니다.
모델마다 출력 차원과 최대 입력 토큰 수가 다릅니다.

# 벡터 유사도 계산           ← 청크 2 시작
코사인 유사도는 두 벡터 간 각도를 기준으로 ...

# 벡터 데이터베이스 선택     ← 청크 3 시작
Pinecone, Weaviate, Qdrant 등 ...

메타데이터로 헤더 정보를 함께 저장하면, 검색 결과에 "이 청크는 '벡터 유사도 계산' 섹션에서 온 것"이라는 맥락을 제공할 수 있습니다.

장점

  • 문서 작성자의 의도를 그대로 반영합니다.
  • 추가 임베딩 비용이 없습니다.
  • 메타데이터 필터링을 통해 검색 정밀도를 더욱 높일 수 있습니다.

단점

  • 헤더가 없거나 구조가 불규칙한 문서에는 적용 불가능합니다.
  • 하나의 섹션이 매우 길면 임베딩 모델의 입력 상한을 초과할 수 있습니다.
  • 이 경우 구조 기반 청킹 + 재귀적 청킹의 혼합 전략이 효과적입니다.

⑤ 페이지 단위 청킹 (Page-level Chunking)

PDF처럼 페이지 개념이 있는 문서에서 각 페이지를 하나의 청크로 취급하는 방식입니다.

장점

  • NVIDIA의 2024년 벤치마크에서 정확도 0.648, 가장 낮은 분산을 기록하며 1위를 차지했습니다.
  • 페이지 번호를 메타데이터로 활용하면 출처 인용이 매우 쉽습니다.
  • 구현이 단순합니다.

단점

  • 페이지 구분이 있는 문서(PDF, 슬라이드)에만 적합합니다.
  • 페이지 내용의 길이가 들쑥날쑥하여 청크 크기가 균일하지 않을 수 있습니다.

⑥ Late Chunking

2024년 Jina AI가 제안한 기법으로, 기존 청킹의 근본적인 문제인 문맥 손실을 해결하는 접근입니다.

기존 청킹의 문제

"GPT-4는 OpenAI가 개발한 대규모 언어 모델입니다. 이 모델(this model)은 멀티모달 입력을 지원합니다."를 문장 단위로 나누면, 두 번째 청크에서 "this model"이 GPT-4를 가리킨다는 사실을 임베딩 모델이 알 수 없습니다.

Late Chunking의 해결책

① 문서 전체를 Long-context 임베딩 모델에 한 번에 입력
② 전체 문맥을 반영한 토큰 임베딩 시퀀스 생성
③ 그 시퀀스를 청크 단위로 분할한 뒤 Mean Pooling으로 청크 임베딩 생성

각 청크가 문서 전체의 문맥을 담은 상태로 임베딩되므로, "this model"이 GPT-4를 가리킨다는 정보가 해당 청크의 벡터에 녹아듭니다.

장점

  • 원거리 의미 의존성(long-distance semantic dependency) 문제를 해결합니다.
  • 문맥을 잃지 않으면서 세밀한 청크 단위 검색이 가능합니다.

단점

  • Long-context 임베딩 모델(jina-embeddings-v2 등)이 필요합니다.
  • 전체 문서를 한 번에 처리하므로 매우 긴 문서에서는 처리 비용이 증가합니다.
  • 아직 실험적 단계이며 모든 환경에서 검증되지 않았습니다.

⑦ 에이전틱 청킹 (Agentic Chunking)

LLM 자체를 활용하여 문서의 논리적 구조를 파악하고 최적의 분할 지점을 결정하는 방식입니다.

개념

LLM에게 문서를 주고 "이 문서를 의미 단위로 나누어라"고 요청합니다. 코드 파일이라면 함수 단위로, 계약서라면 조항 단위로, 뉴스 기사라면 단락 단위로 나누는 등 문서 유형과 내용 밀도에 따라 적응적으로 분할합니다.

장점

  • 가장 정교한 분할이 가능합니다.
  • 문서 유형에 자동으로 적응합니다.

단점

  • 전처리 비용이 매우 높습니다(문서마다 LLM 호출 필요).
  • 처리 속도가 느립니다.
  • 아직 대부분의 프로덕션 환경에서 실험적 단계입니다.

5. 청크 크기와 오버랩 설정

① 크기 결정의 트레이드오프

청크 크기 검색 정밀도 맥락 완전성 저장·인덱싱 비용

청크 크기 검색 정밀도 맥락 완전성 저장·인덱싱 비용
작음 (128~300 토큰) 높음 낮음 높음
중간 (300~512 토큰) 보통 보통 보통
큼 (512~1,024 토큰) 낮음 높음 낮음
  • 너무 작으면: 문맥이 끊겨 Precision 하락, LLM이 답변 생성에 필요한 정보 부족
  • 너무 크면: 의미가 희석되어 Recall 하락, 질문과 무관한 내용이 많이 포함됨

② 실무 권장 크기

문서 유형 권장 청크 크기
FAQ, 짧은 문답 128~300 토큰
일반 문서 (매뉴얼, 가이드) 300~512 토큰
법률 문서, 학술 논문 512~1,024 토큰

Databricks, NVIDIA, Pinecone 등의 연구를 종합하면 300~512 토큰이 대부분의 범용 RAG에서 안정적인 성능의 시작점입니다.

③ 오버랩 설정

오버랩은 청크 크기의 10~20%가 일반적입니다. 512 토큰 청크라면 50~100 토큰 오버랩을 설정합니다. 오버랩이 너무 크면 중복 정보가 많아져 저장 비용이 증가하고 검색 결과에 유사 청크가 중복 등장할 수 있습니다.


6. 전략별 비교 요약

전략 구현 난이도 전처리 비용 검색 품질 문맥 보존
고정 크기 ⭐ 매우 낮음 없음 낮음~보통 낮음
재귀적 ⭐⭐ 낮음 없음 보통 보통
문서 구조 기반 ⭐⭐ 낮음 없음 높음 높음
페이지 단위 ⭐ 매우 낮음 없음 높음 (PDF 한정) 높음
의미 기반 ⭐⭐⭐ 높음 높음 (임베딩) 높음 매우 높음
Late Chunking ⭐⭐⭐ 높음 높음 (LLM) 매우 높음 매우 높음
에이전틱 ⭐⭐⭐⭐ 매우 높음 매우 높음 (LLM) 최고 (이론상) 최고

7. 문서 유형별 추천 전략

① FAQ / 짧은 문답형 문서

추천: 고정 크기 + 소형 청크 (128~300 토큰)

각 Q&A 쌍이 이미 독립적인 의미 단위이므로 복잡한 전략이 필요 없습니다. Q와 A가 하나의 청크에 포함되도록 크기를 설정하는 것이 핵심입니다.


② Markdown / HTML 기반 문서

추천: 문서 구조 기반 청킹 (헤더 단위)

개발 문서, 위키, 기술 블로그처럼 헤더 구조가 명확한 문서에 최적입니다. 헤더 정보를 메타데이터로 함께 저장하면 검색 정밀도가 더욱 올라갑니다. 섹션이 너무 길 경우 재귀적 청킹을 추가로 적용합니다.


③ PDF 문서 (레포트, 슬라이드, 논문)

추천: 페이지 단위 청킹

NVIDIA 벤치마크에서 입증된 것처럼, 페이지 경계가 명확한 문서에서는 페이지 단위가 가장 안정적입니다. 페이지 번호를 메타데이터로 저장하면 출처 인용도 용이합니다. 단, 페이지 내용이 매우 길거나 짧으면 재귀적 청킹을 보조로 활용합니다.


④ 법률 문서 / 계약서

추천: 문서 구조 기반 + 큰 청크 (512~1,024 토큰)

조항과 항목 번호 구조를 기준으로 나누되, 법적 맥락은 긴 논리 흐름이 중요하므로 청크 크기를 크게 가져갑니다. 조항 번호를 메타데이터로 관리하면 검색 결과의 신뢰성이 높아집니다.


⑤ 학술 논문 / 기술 보고서

추천: 문서 구조 기반 청킹 + 의미 기반 청킹 혼합

논문은 Abstract, Introduction, Method, Result, Discussion 등 섹션 구조가 명확하므로 먼저 문서 구조 기반 청킹으로 섹션 단위로 나누는 것이 우선입니다. 각 섹션 내부에서 주제 전환이 빈번하거나 섹션이 너무 길다면, 그 안에 의미 기반 청킹을 추가로 적용합니다.


⑥ 뉴스 기사 / 블로그 포스트

추천: 재귀적 청킹 (300~512 토큰)

헤더 구조가 있을 수도 없을 수도 있어 구조 기반 청킹의 적용이 불안정합니다. 재귀적 청킹으로 문단 경계를 유지하면서 나누는 것이 가장 범용적입니다.


⑦ 주제 전환이 잦은 혼합 문서 / 대화 로그

추천: 의미 기반 청킹

구조적 단서(헤더, 페이지)가 없고 주제가 수시로 바뀌는 문서에서는 코사인 유사도 기반의 의미 청킹이 가장 효과적입니다. 전처리 비용을 감수할 수 있다면 Late Chunking도 고려할 수 있습니다.


⑧ 코드베이스 / 소스 코드

추천: 에이전틱 청킹 또는 함수/클래스 단위 분할

함수, 클래스, 모듈 단위로 나누는 것이 자연스럽습니다. 언어별 파서(AST 기반)를 활용하거나, LLM이 코드의 논리 단위를 판단하도록 하는 에이전틱 청킹이 적합합니다.


8. 실무 접근 순서

좋은 청킹 전략을 찾는 실무적인 순서는 다음과 같습니다.

1단계: 재귀적 청킹으로 시작 (300~512 토큰, 오버랩 10~20%)
   ↓ 검색 품질 평가
   ↓ 부족하다고 판단되면

2단계: 문서 특성에 따라 분기
   ├─ 헤더가 명확한 문서 → 구조 기반 청킹
   ├─ 페이지 기반 문서(PDF) → 페이지 단위 청킹
   └─ 주제 전환이 잦은 문서 → 의미 기반 청킹
   ↓ 여전히 부족하다면

3단계: 고급 기법 도입
   ├─ 문맥 손실 문제 → Late Chunking
   └─ 다양한 문서 유형 혼재 → 에이전틱 청킹

평가 방법: 동일한 질문 셋에 대해 각 전략의 검색 결과를 RAGAS, DeepEval 같은 도구로 정량 평가하여 전략을 선택합니다. 감이나 직관이 아니라 데이터로 판단하는 것이 중요합니다.

청킹은 한 번 설정하면 끝이 아닙니다. 문서 유형이 바뀌거나 서비스가 성장하면 전략도 함께 재검토해야 합니다.


9. 핵심 요약

좋은 RAG는 좋은 청킹에서 시작됩니다. 먼저 재귀적 청킹으로 빠르게 프로토타입을 만들고, 실제 데이터로 평가한 뒤 문서 특성에 맞는 전략으로 단계적으로 고도화하는 접근이 가장 현실적이고 효과적입니다.

항목  핵심 내용
청킹의 목적 긴 문서를 검색에 최적화된 의미 단위로 분할
청크 크기 시작점 300~512 토큰, 오버랩 10~20%
범용 기본 전략 재귀적 청킹
구조화 문서 문서 구조 기반 (헤더/페이지 단위)
고품질 필요 시 의미 기반 청킹
문맥 손실 해결 Late Chunking
평가 도구 RAGAS, DeepEval


출처: https://twofootdog.tistory.com/644

728x90
728x90

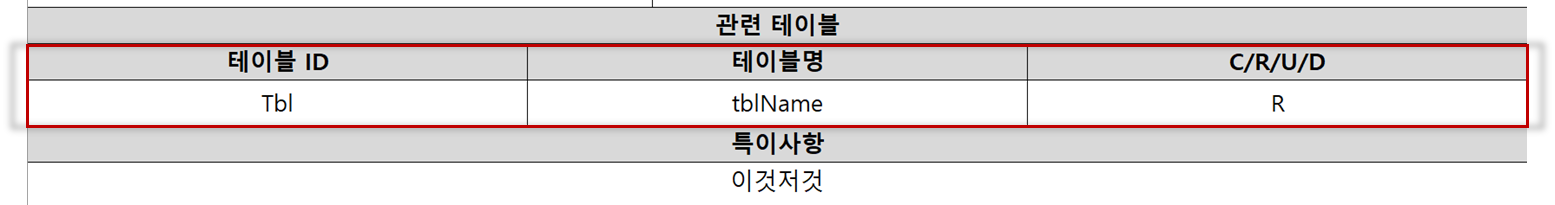
엑셀에서 시작단어와 종료단어 사이에 존재하는 내용을 excel 문서내에서 검색


아래 영역을 추출하고자 할때 시작단어를 "관련 테이블" 종료단어를 "특이사항"으로 정의하면 해당 영역 추출


작성자 : 유영락, u0rak@네이버, 정보시스템감리사
프로그램 문의는 받지 않습니다만 발전적인 의견은 환영합니다.
프로그램은 자유롭게 사용 가능합니다. 프로그램에 오류가 있을수 있습니다.
대상 문서가 열려 있거나, 오픈시 다이얼로그가 실행되는 경우에는 제대로 실행되지 않습니다.
업데이트는 https://blog.naver.com/u0rak, https://u0rak.tistory.com/ 를 통해 관리 예정입니다.
도움이 되었다면 후원은 감사히 받겠습니다(SC은행, 22420285094)


u0rak_문서내용테이블엑셀영역추출261001.xlsm
0.03MB

728x90
728x90

ISMS-P 인증기준 세부점검항목

  1. 관리체계 수립 및 운영(16개)/세부항목(42개)    
  분야 항목 상세내용 주요 확인사항
  1.1.  관리체계 기반 마련 1.1.1 경영진의 참여 최고경영자는 정보보호 및 개인정보보호 관리체계의 수립과 운영활동 전반에 경영진의 참여가 이루어질 수 있도록 보고 및 의사결정 체계를 수립하여 운영하여야 한다. 정보보호 및 개인정보보호 관리체계의 수립 및 운영활동 전반에 경영진의 참여가 이루어질 수 있도록 보고 및 의사결정 등의 책임과 역할을 문서화하고 있는가?
            경영진이 정보보호 및 개인정보보호 활동에 관한 의사결정에 적극적으로 참여할 수 있는 보고, 검토 및 승인 절차를 수립∙이행하고 있는가?
      1.1.2 최고책임자의 지정 최고경영자는 정보보호 업무를 총괄하는 정보보호 최고책임자와 개인정보보호 업무를 총괄하는 개인정보보호 책임자를 예산∙인력 등 자원을 할당할 수 있는 임원급으로 지정하여야 한다. 최고경영자는 정보보호 및 개인정보보호 처리에 관한 업무를 총괄하여 책임질 최고책임자를 공식적으로 지정하고 있는가?
            정보보호 최고책임자 및 개인정보 보호책임자는 예산, 인력 등 자원을 할당할 수 있는 임원급으로 지정하고 있으며 관련 법령에 따른 자격요건을 충족하고 있는가?
      1.1.3 조직 구성 최고경영자는 정보보호와 개인정보보호의 효과적 구현을 위한 실무조직, 조직 전반의 정보보호와 개인정보보호 관련 주요 사항을 검토 및 의결할 수 있는 위원회, 전사적 보호활동을 위한 부서별 정보보호와 개인정보보호 담당자로 구성된 협의체를 구성하여 운영하여야 한다. 정보보호 최고책임자 및 개인정보 보호책임자의 업무를 지원하고 조직의 정보보호 및 개인정보보호 활동을 체계적으로 이행하기 위해 전문성을 갖춘 실무조직을 구성하여 운영하고 있는가?
            조직 전반에 걸친 중요한 정보보호 및 개인정보보호 관련사항에 대하여 검토, 승인 및 의사결정을 할 수 있는 위원회를 구성하여 운영하고 있는가?
            전사적 정보보호 및 개인정보보호 활동을 위하여 정보보호 및 개인정보보호 관련 담당자 및 부서별 담당자로 구성된 실무 협의체를 구성하여 운영하고 있는가?
      1.1.4 범위 설정  조직의 핵심 서비스와 개인정보 처리 현황 등을 고려하여 관리체계 범위를 설정하고, 관련된 서비스를 비롯하여 개인정보 처리 업무와 조직, 자산, 물리적 위치 등을 문서화하여야 한다. 조직의 핵심 서비스 및 개인정보 처리에 영향을 줄 수 있는 핵심자산을 포함하도록 관리체계 범위를 설정하고 있는가?
            정의된 범위 내에서 예외사항이 있을 경우 명확한 사유 및 관련자 협의∙책임자 승인 등 관련 근거를 기록∙관리하고 있는가?
            정보보호 및 개인정보보호 관리체계 범위를 명확히 확인할 수 있도록 관련된 내용(주요 서비스 및 업무 현황, 정보시스템 목록, 문서목록 등)이 포함된 문서를 작성하여 관리하고 있는가?
      1.1.5 정책 수립 정보보호와 개인정보보호 정책 및 시행문서를 수립∙작성하며, 이때 조직의 정보보호와 개인정보보호 방침 및 방향을 명확하게 제시하여야 한다. 또한 정책과 시행문서는 경영진 승인을 받고, 임직원 및 관련자에게 이해하기 쉬운 형태로 전달하여야 한다. 조직이 수행하는 모든 정보보호 및 개인정보보호 활동의 근거를 포함하는 최상위 수준의 정보보호 및 개인정보보호 정책을 수립하고 있는가?
            정보보호 및 개인정보보호 정책의 시행을 위하여 필요한 세부적인 방법, 절차, 주기 등을 규정한 지침, 절차, 매뉴얼 등을 수립하고 있는가?
            정보보호 및 개인정보보호 정책∙시행문서의 제∙개정 시 최고경영자 또는 최고경영자로부터 권한을 위임받은 자의 승인을 받고 있는가?
            정보보호 및 개인정보보호 정책∙시행문서의 최신본을 관련 임직원에게 접근하기 쉬운 형태로 제공하고 있는가?
      1.1.6 자원 할당 최고경영자는 정보보호와 개인정보보호 분야별 전문성을 갖춘 인력을 확보하고, 관리체계의 효과적 구현과 지속적 운영을 위한 예산 및 자원을 할당하여야 한다. 정보보호 및 개인정보보호 분야별 전문성을 갖춘 인력을 확보하고 있는가?
            정보보호 및 개인정보보호 관리체계의 효과적 구현과 지속적 운영을 위해 필요한 자원을 평가하여 필요한 예산과 인력을 지원하고 있는가?
            연도별 정보보호 및 개인정보보호 업무 세부추진 계획을 수립∙시행하고 그 추진결과에 대한 심사분석∙평가를 실시하고 있는가?
  1.2.  위험 관리 1.2.1 정보자산 식별 조직의 업무특성에 따라 정보자산 분류기준을 수립하여 관리체계 범위 내 모든 정보자산을 식별∙분류하고, 중요도를 산정한 후 그 목록을 최신으로 관리하여야 한다. 정보자산의 분류기준을 수립하고 정보보호 및 개인정보보호 관리체계 범위 내의 모든 자산을 식별하여 목록으로 관리하고 있는가?
            식별된 정보자산에 대해 법적 요구사항 및 업무에 미치는 영향 등을 고려하여 중요도를 결정하고 보안등급을 부여하고 있는가? 
            정기적으로 정보자산 현황을 조사하여 정보자산목록을 최신으로 유지하고 있는가?
      1.2.2 현황 및 흐름분석 관리체계 전 영역에 대한 정보서비스 및 개인정보 처리 현황을 분석하고 업무 절차와 흐름을 파악하여 문서화하며, 이를 주기적으로 검토하여 최신성을 유지하여야 한다. 관리체계 전 영역에 대한 정보서비스 현황을 식별하고 업무 절차와 흐름을 파악하여 문서화하고 있는가?
            관리체계 범위 내 개인정보 처리 현황을 식별하고 개인정보의 흐름을 파악하여 개인정보흐름도 등으로 문서화하고 있는가?
            서비스 및 업무, 정보자산 등의 변화에 따른 업무절차 및 개인정보 흐름을 주기적으로 검토하여 흐름도 등 관련 문서의 최신성을 유지하고 있는가?
      1.2.3 위험 평가 조직의 대내외 환경분석을 통해 유형별 위협정보를 수집하고 조직에 적합한 위험 평가 방법을 선정하여 관리체계 전 영역에 대하여 연 1회 이상 위험을 평가하며, 수용할 수 있는 위험은 경영진의 승인을 받아 관리하여야 한다. 조직 또는 서비스의 특성에 따라 다양한 측면에서 발생할 수 있는 위험을 식별하고 평가할 수 있는 방법을 정의하고 있는가?
            위험관리 방법 및 절차(수행인력, 기간, 대상, 방법, 예산 등)를 구체화한 위험관리계획을 매년 수립하고 있는가?
            위험관리계획에 따라 연 1회 이상 정기적으로 또는 필요한 시점에 위험평가를 수행하고 있는가?
            조직에서 수용 가능한 목표 위험수준을 정하고 그 수준을 초과하는 위험을 식별하고 있는가?
            위험식별 및 평가 결과를 경영진에게 보고하고 있는가?
      1.2.4 보호대책 선정 위험 평가 결과에 따라 식별된 위험을 처리하기 위하여 조직에 적합한 보호대책을 선정하고, 보호대책의 우선순위와 일정∙담당자∙예산 등을 포함한 이행계획을 수립하여 경영진의 승인을 받아야 한다. 식별된 위험에 대한 처리 전략(감소, 회피, 전가, 수용 등)을 수립하고 위험처리를 위한 보호대책을 선정하고 있는가?
            보호대책의 우선순위를 고려하여 일정, 담당부서 및 담당자, 예산 등의 항목을 포함한 보호대책 이행계획을 수립하고 경영진에 보고하고 있는가?
  1.3.  관리체계 운영 1.3.1 보호대책 구현 선정한 보호대책은 이행계획에 따라 효과적으로 구현하고, 경영진은 이행결과의 정확성과 효과성 여부를 확인하여야 한다. 이행계획에 따라 보호대책을 효과적으로 구현하고 이행결과의 정확성 및 효과성 여부를 경영진이 확인할 수 있도록 보고하고 있는가?
            관리체계 인증기준 별로 보호대책 구현 및 운영 현황을 기록한 운영명세서를 구체적으로 작성하고 있는가?
      1.3.2 보호대책 공유 보호대책의 실제 운영 또는 시행할 부서 및 담당자를 파악하여 관련 내용을 공유하고 교육하여 지속적으로 운영되도록 하여야 한다. 구현된 보호대책을 운영 또는 시행할 부서 및 담당자를 명확하게 파악하고 있는가?
            구현된 보호대책을 운영 또는 시행할 부서 및 담당자에게 관련 내용을 공유 또는 교육하고 있는가?
      1.3.3 운영현황 관리 조직이 수립한 관리체계에 따라 상시적 또는 주기적으로 수행하여야 하는 운영활동 및 수행 내역은 식별 및 추적이 가능하도록 기록하여 관리하고, 경영진은 주기적으로 운영활동의 효과성을 확인하여 관리하여야 한다. 관리체계 운영을 위해 주기적 또는 상시적으로 수행해야 하는 정보보호 및 개인정보보호 활동을 문서화하여 관리하고 있는가?
            경영진은 주기적으로 관리체계 운영활동의 효과성을 확인하고 이를 관리하고 있는가?
  1.4.  관리체계 점검 및 개선 1.4.1 법적 요구사항 준수 검토 조직이 준수하여야 할 정보보호 및 개인정보보호 관련 법적 요구사항을 주기적으로 파악하여 규정에 반영하고, 준수 여부를 지속적으로 검토하여야 한다. 조직이 준수하여야 하는 정보보호 및 개인정보보호 관련 법적 요구사항을 파악하여 최신성을 유지하고 있는가?
            법적 요구사항의 준수여부를 연 1회 이상 정기적으로 검토하고 있는가?
      1.4.2 관리체계 점검 관리체계가 내부 정책 및 법적 요구사항에 따라 효과적으로 운영되고 있는지 독립성과 전문성이 확보된 인력을 구성하여 연 1회 이상 점검하고, 발견된 문제점을 경영진에게 보고하여야 한다. 법적 요구사항 및 수립된 정책에 따라 정보보호 및 개인정보보호 관리체계가 효과적으로 운영되는지를 점검하기 위한 관리체계 점검기준, 범위, 주기, 점검인력 자격요건 등을 포함한 관리체계 점검 계획을 수립하고 있는가?
            관리체계 점검 계획에 따라 독립성, 객관성 및 전문성이 확보된 인력을 구성하여 연 1회 이상 점검을 수행하고 발견된 문제점을 경영진에게 보고하고 있는가?
      1.4.3 관리체계 개선 법적 요구사항 준수검토 및 관리체계 점검을 통해 식별된 관리체계상의 문제점에 대한 원인을 분석하고 재발방지 대책을 수립∙이행하여야 하며, 경영진은 개선 결과의 정확성과 효과성 여부를 확인하여야 한다. 법적 요구사항 준수검토 및 관리체계 점검을 통해 식별된 관리체계 상의 문제점에 대한 근본 원인을 분석하여 재발방지 및 개선 대책을 수립∙이행하고 있는가?
            재발방지 및 개선 결과의 정확성 및 효과성 여부를 확인하기 위한 기준과 절차를 마련하고 있는가?


  2. 보호대책 요구사항(64개)/세부항목(195개)    
    분야 항목 상세내용 주요 확인사항
  2.1.  정책, 조직, 자산 관리 2.1.1 정책의 유지관리 정보보호 및 개인정보보호 관련 정책과 시행문서는 법령및 규제, 상위 조직 및 관련 기관 정책과의 연계성, 조직의 대내외 환경변화 등에 따라 주기적으로 검토하여 필요한 경우 제∙개정하고 그 내역을 이력관리하여야 한다. 정보보호 및 개인정보보호 관련 정책 및 시행문서에 대한 정기적인 타당성 검토 절차를 수립∙이행하고 있는가?
            조직의 대내외 환경에 중대한 변화 발생 시 정보보호 및 개인정보보호 관련 정책 및 시행문서에 미치는 영향을 검토하고 필요시 제∙개정하고 있는가?
            정보보호 및 개인정보보호 관련 정책 및 시행문서의 제∙개정 시 이해 관계자의 검토를 받고 있는가?
            정보보호 및 개인정보보호 관련 정책 및 시행문서의 제∙개정 내역에 대하여 이력 관리를 하고 있는가?
      2.1.2 조직의 유지관리 조직의 각 구성원에게 정보보호와 개인정보보호 관련 역할 및 책임을 할당하고, 그 활동을 평가할 수 있는 체계와 조직 및 조직의 구성원 간 상호 의사소통할 수 있는 체계를 수립하여 운영하여야 한다. 정보보호 및 개인정보보호 관련 책임자와 담당자의 역할 및 책임을 명확히 정의하고 있는가?
            정보보호 및 개인정보보호 관련 책임자와 담당자의 활동을 평가할 수 있는 체계를 수립하고 있는가?
            정보보호 및 개인정보보호 관련 조직 및 조직의 구성원간 상호 의사소통할 수 있는 체계 및 절차를 수립∙이행하고 있는가?
      2.1.3 정보자산 관리 정보자산의 용도와 중요도에 따른 취급 절차 및 보호대책을 수립∙이행하고, 자산별 책임소재를 명확히 정의하여 관리하여야 한다. 정보자산의 보안등급에 따른 취급절차(생성∙도입, 저장, 이용, 파기) 및 보호대책을 정의하고 이행하고 있는가?
            식별된 정보자산에 대하여 책임자 및 관리자를 지정하고 있는가?
  2.2.  인적 보안 2.2.1 주요 직무자 지정 및 관리 개인정보 및 중요정보의 취급이나 주요 시스템 접근 등 주요 직무의 기준과 관리방안을 수립하고, 주요 직무자를 최소한으로 지정하여 그 목록을 최신으로 관리하여야 한다. 개인정보 및 중요정보의 취급, 주요 시스템 접근 등 주요 직무의 기준을 명확히 정의하고 있는가?
            주요 직무를 수행하는 임직원 및 외부자를 주요 직무자로 지정하고 그 목록을 최신으로 관리하고 있는가?
            업무상 개인정보를 취급하는 자를 개인정보취급자로 지정하고 목록을 최신으로 관리하고 있는가?
            업무 필요성에 따라 주요 직무자 및 개인정보취급자 지정을 최소화하는 등 관리방안을 수립∙이행하고 있는가?
      2.2.2 직무 분리 권한 오∙남용 등으로 인한 잠재적인 피해 예방을 위하여 직무 분리 기준을 수립하고 적용하여야 한다. 다만 불가피하게 직무 분리가 어려운 경우 별도의 보완대책을 마련하여 이행하여야 한다. 권한 오∙남용 등으로 인한 잠재적인 피해 예방을 위하여 직무 분리 기준을 수립하여 적용하고 있는가?
            직무분리가 어려운 경우 직무자간 상호 검토, 상위관리자 정기 모니터링 및 변경사항 승인, 책임추적성 확보 방안 등의 보완통제를 마련하고 있는가?
      2.2.3 보안 서약 정보자산을 취급하거나 접근권한이 부여된 임직원∙임시직원∙외부자 등이 내부 정책 및 관련 법규, 비밀유지 의무 등 준수사항을 명확히 인지할 수 있도록 업무 특성에 따른 정보보호 서약을 받아야 한다. 신규 인력 채용 시 정보보호 및 개인정보보호 책임이 명시된 정보보호 및 개인정보보호 서약서를 받고 있는가?
            임시직원, 외주용역직원 등 외부자에게 정보자산에 대한 접근권한을 부여할 경우 정보보호 및 개인정보보호에 대한 책임, 비밀유지 의무 등이 명시된 서약서를 받고 있는가?
            임직원 퇴직 시 별도의 비밀유지에 관련한 서약서를 받고 있는가?
            정보보호, 개인정보보호 및 비밀유지 서약서는 안전하게 보관하고 필요시 쉽게 찾아볼 수 있도록 관리하고 있는가?
      2.2.4 인식제고 및 교육훈련 임직원 및 관련 외부자가 조직의 관리체계와 정책을 이해하고 직무별 전문성을 확보할 수 있도록 연간 인식제고 활동 및 교육훈련 계획을 수립∙운영하고, 그 결과에 따른 효과성을 평가하여 다음 계획에 반영하여야 한다.  정보보호 및 개인정보보호 교육의 시기, 기간, 대상, 내용, 방법 등의 내용이 포함된 연간 교육 계획을 수립하고 경영진의 승인을 받고 있는가?
            관리체계 범위 내 모든 임직원과 외부자를 대상으로 연간 교육계획에 따라 연1회 이상 정기적으로 교육을 수행하고, 관련 법규 및 규정의 중대한 변경 시 이에 대한 추가교육을 수행하고 있는가?
            임직원 채용 및 외부자 신규 계약 시, 업무 시작 전에 정보보호 및 개인정보보호 교육을 시행하고 있는가?
            IT 및 정보보호, 개인정보보호 조직 내 임직원은 정보보호 및 개인정보보호와 관련하여 직무별 전문성 제고를 위한 별도의 교육을 받고 있는가?
            교육시행에 대한 기록을 남기고 교육 효과와 적정성을 평가하여 다음 교육 계획에 반영하고 있는가?
      2.2.5 퇴직 및 직무변경 관리 퇴직 및 직무변경 시 인사∙정보보호∙개인정보보호∙IT 등 관련 부서별 이행하여야 할 자산반납, 계정 및 접근권한 회수∙조정, 결과확인 등의 절차를 수립∙관리하여야 한다.  퇴직, 직무변경, 부서이동, 휴직 등으로 인한 인사변경 내용이 인사부서, 정보보호 및 개인정보보호 부서, 정보시스템 및 개인정보처리시스템 운영부서 간에 공유되고 있는가?
            조직 내 인력(임직원, 임시직원, 외주용역직원 등)의 퇴직 또는 직무변경 시 지체 없는 정보자산 반납, 접근권한 회수∙조정, 결과 확인 등의 절차를 수립∙이행하고 있는가?
      2.2.6 보안 위반 시 조치 임직원 및 관련 외부자가 법령, 규제 및 내부정책을 위반한 경우 이에 따른 조치 절차를 수립∙이행하여야 한다.  임직원 및 관련 외부자가 법령과 규제 및 내부정책에 따른 정보보호 및 개인정보보호 책임과 의무를 위반한 경우에 대한 처벌 규정을 수립하고 있는가?
            정보보호 및 개인정보 보호 위반 사항이 적발된 경우 내부 절차에 따른 조치를 수행하고 있는가?
  2.3.  외부자 보안 2.3.1 외부자 현황 관리 업무의 일부(개인정보취급, 정보보호, 정보시스템 운영 또는 개발 등)를 외부에 위탁하거나 외부의 시설 또는 서비스(집적정보통신시설, 클라우드 서비스, 애플리케이션 서비스 등)를 이용하는 경우 그 현황을 식별하고 법적 요구사항 및 외부 조직∙서비스로부터 발생되는 위험을 파악하여 적절한 보호대책을 마련하여야 한다. 관리체계 범위 내에서 발생하고 있는 업무 위탁 및 외부 시설∙서비스의 이용 현황을 식별하고 있는가?
            업무 위탁 및 외부 시설∙서비스의 이용에 따른 법적 요구사항과 위험을 파악하고 적절한 보호대책을 마련하고 있는가?
      2.3.2 외부자 계약 시 보안 외부 서비스를 이용하거나 외부자에게 업무를 위탁하는 경우 이에 따른 정보보호 및 개인정보보호 요구사항을 식별하고, 관련 내용을 계약서 또는 협정서 등에 명시하여야 한다. 중요정보 및 개인정보 처리와 관련된 외부 서비스 및 위탁 업체를 선정하는 경우 정보보호 및 개인정보 보호 역량을 고려하도록 절차를 마련하고 있는가?
            외부 서비스 이용 및 업무 위탁에 따른 정보보호 및 개인정보보호 요구사항을 식별하고 이를 계약서 또는 협정서에 명시하고 있는가?
            정보시스템 및 개인정보처리시스템 개발을 위탁하는 경우 개발 시 준수해야 할 정보보호 및 개인정보보호 요구사항을 계약서에 명시하고 있는가?
      2.3.3 외부자 보안 이행 관리 계약서, 협정서, 내부정책에 명시된 정보보호 및 개인정보보호 요구사항에 따라 외부자의 보호대책 이행 여부를 주기적인 점검 또는 감사 등 관리∙감독하여야 한다. 외부자가 계약서, 협정서, 내부정책에 명시된 정보보호 및 개인정보보호 요구사항을 준수하고 있는지 주기적으로 점검 또는 감사를 수행하고 있는가?
            외부자에 대한 점검 또는 감사 시 발견된 문제점에 대하여 개선계획을 수립∙이행하고 있는가?
            개인정보 처리업무를 위탁받은 수탁자가 관련 업무를 제3자에게 재위탁하는 경우 위탁자의 동의를 받도록 하고 있는가?
      2.3.4 외부자 계약 변경 및 만료 시 보안 외부자 계약만료, 업무종료, 담당자 변경 시에는 제공한 정보자산 반납, 정보시스템 접근계정 삭제, 중요정보 파기, 업무 수행 중 취득정보의 비밀유지 확약서 징구 등의 보호대책을 이행하여야 한다. 외부자 계약만료, 업무 종료, 담당자 변경시 공식적인 절차에 따른 정보자산 반납, 정보시스템 접근계정 삭제, 비밀유지 확약서 징구 등이 이루어질 수 있도록 보안대책을 수립∙이행하고 있는가?
            외부자 계약 만료 시 위탁 업무와 관련하여 외부자가 중요정보 및 개인정보를 보유하고 있는지 확인하고 이를 회수∙파기할 수 있도록 절차를 수립∙이행하고 있는가?
  2.4.  물리 보안 2.4.1 보호구역 지정 물리적∙환경적 위협으로부터 개인정보 및 중요정보, 문서, 저장매체, 주요 설비 및 시스템 등을 보호하기 위하여 통제구역∙제한구역∙접견구역 등 물리적 보호구역을 지정하고 각 구역별 보호대책을 수립∙이행하여야 한다.  물리적, 환경적 위협으로부터 개인정보 및 중요정보, 문서, 저장매체, 주요 설비 및 시스템 등을 보호하기 위하여 통제구역, 제한구역, 접견구역 등 물리적 보호구역 지정기준을 마련하고 있는가?
            물리적 보호구역 지정기준에 따라 보호구역을 지정하고 구역별 보호대책을 수립∙이행하고 있는가?
      2.4.2  출입통제 보호구역은 인가된 사람만이 출입하도록 통제하고 책임추적성을 확보할 수 있도록 출입 및 접근 이력을 주기적으로 검토하여야 한다. 보호구역은 출입절차에 따라 출입이 허가된 자만 출입하도록 통제하고 있는가?
            각 보호구역에 대한 내∙외부자 출입기록을 일정기간 보존하고 출입기록 및 출입권한을 주기적으로 검토하고 있는가?
      2.4.3 정보시스템 보호 정보시스템은 환경적 위협과 유해요소, 비인가 접근 가능성을 감소시킬 수 있도록 중요도와 특성을 고려하여 배치하고, 통신 및 전력 케이블이 손상을 입지 않도록 보호하여야 한다. 정보시스템의 중요도, 용도, 특성 등을 고려하여 배치 장소를 분리하고 있는가?
            정보시스템의 실제 물리적 위치를 손쉽게 확인할 수 있는 방안을 마련하고 있는가?
            전력 및 통신케이블을 외부로부터의 물리적 손상 및 전기적 영향으로부터 안전하게 보호하고 있는가?
      2.4.4 보호설비 운영 보호구역에 위치한 정보시스템의 중요도 및 특성에 따라 온도∙습도 조절, 화재감지, 소화설비, 누수감지, UPS, 비상발전기, 이중전원선 등의 보호설비를 갖추고 운영절차를 수립∙운영하여야 한다. 각 보호구역의 중요도 및 특성에 따라 화재, 수해, 전력 이상 등 인재 및 자연재해 등에 대비하여 필요한 설비를 갖추고 운영절차를 수립하여 운영하고 있는가?
            외부 집적정보통신시설(IDC)에 위탁 운영하는 경우 물리적 보호에 필요한 요구사항을 계약서에 반영하고 운영상태를 주기적으로 검토하고 있는가?
      2.4.5 보호구역 내 작업 보호구역 내에서의 비인가행위 및 권한 오∙남용 등을 방지하기 위한 작업 절차를 수립∙이행하고, 작업 기록을 주기적으로 검토하여야 한다. 정보시스템 도입, 유지보수 등으로 보호구역 내 작업이 필요한 경우에 대한 공식적인 작업신청 및 수행 절차를 수립∙이행하고 있는가?
            보호구역내 작업이 통제 절차에 따라 적절히 수행되었는지 여부를 확인하기 위하여 작업 기록을 주기적으로 검토하고 있는가?
      2.4.6 반출입 기기 통제 보호구역 내 정보시스템, 모바일 기기, 저장매체 등에 대한 반출입 통제절차를 수립∙이행하고 주기적으로 검토하여야 한다. 정보시스템, 모바일기기, 저장매체 등을 보호구역에 반입하거나 반출하는 경우 정보유출, 악성코드 감염 등 보안사고 예방을 위한 통제 절차를 수립∙이행하고 있는가?
            반출입 통제절차에 따른 기록을 유지∙관리하고, 절차 준수 여부를 확인할 수 있도록 반출입 이력을 주기적으로 점검하고 있는가?
      2.4.7 업무환경 보안 공용으로 사용하는 사무용 기기(문서고, 공용 PC, 복합기, 파일서버 등) 및 개인 업무환경(업무용 PC, 책상 등)을 통해 개인정보 및 중요정보가 비인가자에게 노출 또는 유출되지 않도록 클린데스크, 정기점검 등 업무환경 보호대책을 수립∙이행하여야 한다. 문서고, 공용 PC, 복합기, 파일서버 등 공용으로 사용하는 시설 및 사무용 기기에 대한 보호대책을 수립∙이행하고 있는가?
            업무용 PC, 책상, 서랍 등 개인업무 환경을 통한 개인정보 및 중요정보의 유∙노출을 방지하기 위한 보호대책을 수립∙이행하고 있는가?
            개인정보가 포함된 종이 인쇄물 등 개인정보의 출력∙복사물을 안전하게 관리하기 위해 필요한 보호조치를 하고 있는가?
            개인 및 공용업무 환경에서의 정보보호 준수여부를 주기적으로 검토하고 있는가?
  2.5. 인증 및 권한관리 2.5.1 사용자 계정 관리 정보시스템과 개인정보 및 중요정보에 대한 비인가 접근을 통제하고 업무 목적에 따른 접근권한을 최소한으로 부여할 수 있도록 사용자 등록∙해지 및 접근권한 부여∙변경∙말소 절차를 수립∙이행하고, 사용자 등록 및 권한부여 시 사용자에게 보안책임이 있음을 규정화하고 인식시켜야 한다. 정보시스템과 개인정보 및 중요정보에 접근할 수 있는 사용자 계정 및 접근권한의 등록∙변경∙삭제에 관한 공식적인 절차를 수립∙이행하고 있는가?
            정보시스템과 개인정보 및 중요정보에 접근할 수 있는 사용자 계정 및 접근권한 생성∙등록∙변경 시 직무별 접근권한 분류 체계에 따라 업무상 필요한 최소한의 권한만을 부여하고 있는가? 
            사용자에게 계정 및 접근권한을 부여하는 경우 해당 계정에 대한 보안책임이 본인에게 있음을 명확히 인식시키고 있는가?
      2.5.2 사용자 식별 사용자 계정은 사용자별로 유일하게 구분할 수 있도록 식별자를 할당하고 추측 가능한 식별자 사용을 제한하여야 하며, 동일한 식별자를 공유하여 사용하는 경우 그 사유와 타당성을 검토하여 책임자의 승인 및 책임추적성 확보 등 보완대책을 수립∙이행하여야 한다. 정보시스템 및 개인정보처리시스템에서 사용자 및 개인정보취급자를 유일하게 구분할 수 있는 식별자를 할당하고 추측 가능한 식별자의 사용을 제한하고 있는가?
            불가피한 사유로 동일한 식별자를 공유하여 사용하는 경우 그 사유와 타당성을 검토하고 보완대책을 마련하여 책임자의 승인을 받고 있는가?
      2.5.3 사용자 인증 정보시스템과 개인정보 및 중요정보에 대한 사용자의 접근은 안전한 인증절차와 필요에 따라 강화된 인증방식을 적용하여야 한다. 또한 로그인 횟수 제한, 불법 로그인 시도 경고 등 비인가자 접근 통제방안을 수립∙이행하여야 한다. 정보시스템 및 개인정보처리시스템에 대한 접근은 사용자 인증, 로그인 횟수 제한, 불법 로그인 시도 경고 등 안전한 사용자 인증 절차에 의해 통제하고 있는가?
            정보통신망을 통해 외부에서 개인정보처리시스템에 접속하려는 경우에는 법적 요구사항에 따라 안전한 인증수단 또는 안전한 접속수단을 적용하고 있는가?
      2.5.4  비밀번호 관리 법적 요구사항, 외부 위협요인 등을 고려하여 정보시스템 사용자 및  고객, 회원 등 정보주체(이용자)가 사용하는 비밀번호 관리절차를 수립∙이행하여야 한다. 정보시스템에 대한 안전한 사용자 비밀번호 관리절차 및 작성규칙을 수립∙이행하고 있는가?
            정보주체(이용자)가 안전한 비밀번호를 이용할 수 있도록 비밀번호 작성 규칙을 수립∙이행하고 있는가?
            개인정보취급자 또는 정보주체의 인증수단을 안전하게 적용하고 관리하고 있는가?
      2.5.5 특수 계정 및 권한 관리 정보시스템 관리, 개인정보 및 중요정보 관리 등 특수 목적을 위하여 사용하는 계정 및 권한은 최소한으로 부여하고 별도로 식별하여 통제하여야 한다.  관리자 권한 등 특수권한은 최소한의 인원에게만 부여될 수 있도록 공식적인 권한 신청 및 승인 절차를 수립∙이행하고 있는가?
            특수 목적을 위해 부여한 계정 및 권한을 식별하고 별도의 목록으로 관리하는 등 통제절차를 수립∙이행하고 있는가?
      2.5.6 접근권한 검토 정보시스템과 개인정보 및 중요정보에 접근하는 사용자 계정의 등록∙이용∙삭제 및 접근권한의 부여∙변경∙삭제 이력을 남기고 주기적으로 검토하여 적정성 여부를 점검하여야 한다. 정보시스템과 개인정보 및 중요정보에 대한 사용자 계정 및 접근권한 생성∙등록∙부여∙이용∙변경∙말소 등의 이력을 남기고 있는가?
            정보시스템과 개인정보 및 중요정보에 대한 사용자 계정 및 접근권한의 적정성 검토 기준, 검토주체, 검토방법, 주기 등을 수립하여 정기적 검토를 이행하고 있는가?
            접근권한 검토 결과 접근권한 과다 부여, 권한부여 절차 미준수, 권한 오남용 등 문제점이 발견된 경우 그에 따른 조치절차를 수립∙이행하고 있는가?
  2.6. 접근통제  2.6.1 네트워크 접근 네트워크에 대한 비인가 접근을 통제하기 위하여 IP관리, 단말인증 등 관리절차를 수립∙이행하고, 업무목적 및 중요도에 따라 네트워크 분리(DMZ, 서버팜, DB존, 개발존 등)와 접근통제를 적용하여야 한다. 조직의 네트워크에 접근할 수 있는 모든 경로를 식별하고 접근통제 정책에 따라 내부 네트워크는 인가된 사용자만이 접근할 수 있도록 통제하고 있는가?
            서비스, 사용자 그룹, 정보자산의 중요도, 법적 요구사항에 따라 네트워크 영역을 물리적 또는 논리적으로 분리하고 각 영역간 접근통제를 적용하고 있는가?
            네트워크 대역별 IP주소 부여 기준을 마련하고 DB서버 등 외부 연결이 필요하지 않은 경우 사설 IP로 할당하는 등의 대책을 적용하고 있는가?
            물리적으로 떨어진 IDC, 지사, 대리점 등과의 네트워크 연결 시 전송구간 보호대책을 마련하고 있는가?
      2.6.2 정보시스템 접근 서버, 네트워크시스템 등 정보시스템에 접근을 허용하는 사용자, 접근제한 방식, 안전한 접근수단 등을 정의하여 통제하여야 한다. 서버, 네트워크시스템, 보안시스템 등 정보시스템 별 운영체제(OS)에  접근이 허용되는 사용자, 접근 가능 위치, 접근 수단 등을 정의하여 통제하고 있는가?
            정보시스템에 접속 후 일정시간 업무처리를 하지 않는 경우 자동으로 시스템 접속이 차단되도록 하고 있는가?
            정보시스템의 사용목적과 관계없는 서비스를 제거하고 있는가?
            주요 서비스를 제공하는 정보시스템은 독립된 서버로 운영하고 있는가?
      2.6.3 응용프로그램 접근 사용자별 업무 및 접근 정보의 중요도 등에 따라 응용프로그램 접근권한을 제한하고, 불필요한 정보 또는 중요정보 노출을 최소화할 수 있도록 기준을 수립하여 적용하여야 한다. 중요정보 접근을 통제하기 위하여 사용자의 업무에 따라 응용프로그램 접근권한을 차등 부여하고 있는가?
            일정 시간동안 입력이 없는 세션은 자동 차단하고, 동일 사용자의 동시 세션 수를 제한하고 있는가?
            관리자 전용 응용프로그램(관리자 웹페이지, 관리콘솔 등)은 비인가자가 접근할 수 없도록 접근을 통제하고 있는가?
            개인정보 및 중요정보의 표시제한 보호조치의 일관성을 확보할 수 있도록 관련 기준을 수립하여 적용하고 있는가?
            개인정보 및 중요정보의 불필요한 노출(조회, 화면표시, 인쇄, 다운로드 등)을 최소화할 수 있도록 응용프로그램을 구현하여 운영하고 있는가?
      2.6.4 데이터베이스 접근 테이블 목록 등 데이터베이스 내에서 저장∙관리되고 있는 정보를 식별하고, 정보의 중요도와 응용프로그램 및 사용자 유형 등에 따른 접근통제 정책을 수립∙이행하여야 한다. 데이터베이스의 테이블 목록 등 저장∙관리되고 있는 정보를 식별하고 있는가?
            데이터베이스 내 정보에 접근이 필요한 응용프로그램, 정보시스템(서버) 및 사용자를 명확히 식별하고 접근통제 정책에 따라 통제하고 있는가?
      2.6.5 무선 네트워크 접근 무선 네트워크를 사용하는 경우 사용자 인증, 송수신 데이터 암호화, AP 통제 등 무선 네트워크 보호대책을 적용하여야 한다. 또한 AD Hoc 접속, 비인가 AP 사용 등 비인가 무선 네트워크 접속으로부터 보호대책을 수립∙이행하여야 한다. 무선네트워크를 업무적으로 사용하는 경우 무선 AP 및 네트워크 구간 보안을 위해 인증, 송수신 데이터 암호화 등 보호대책을 수립∙이행하고 있는가?
            인가된 임직원만이 무선네트워크를 사용할 수 있도록 사용 신청 및 해지 절차를 수립∙이행하고 있는가?
            AD Hoc 접속 및 조직내 허가 받지 않은 무선 AP 탐지∙차단 등 비인가된 무선네트워크에 대한 보호대책을 수립∙이행하고 있는가?
      2.6.6 원격접근 통제 보호구역 이외 장소에서의 정보시스템 관리 및 개인정보 처리는 원칙적으로 금지하고, 재택근무∙장애대응∙원격협업 등 불가피한 사유로 원격접근을 허용하는 경우 책임자 승인, 접근 단말 지정, 접근 허용범위 및 기간 설정, 강화된 인증, 구간 암호화, 접속단말 보안(백신, 패치 등) 등 보호대책을 수립∙이행하여야 한다. 인터넷과 같은 외부 네트워크를 통한 정보시스템 원격운영은 원칙적으로 금지하고 장애대응 등 부득이하게 허용하는 경우 보완대책을 마련하고 있는가?
            내부 네트워크를 통해서 원격으로 정보시스템을 운영하는 경우 특정 단말에 한해서만 접근을 허용하고 있는가?
            재택근무, 원격협업, 스마트워크 등과 같은 원격업무 수행 시 중요정보 유출, 해킹 등 침해사고 예방을 위한 보호대책을 수립∙이행하고 있는가?
            개인정보처리시스템의 관리, 운영, 개발, 보안 등을 목적으로 원격으로 개인정보처리시스템에 접속하는 단말기는 관리용 단말기로 지정하고 임의조작 및 목적 외 사용 금지 등 안전조치를 적용하고 있는가?
      2.6.7 인터넷 접속 통제 인터넷을 통한 정보 유출, 악성코드 감염, 내부망 침투 등을 예방하기 위하여 주요 정보시스템, 주요 직무 수행 및 개인정보 취급 단말기 등에 대한 인터넷 접속 또는 서비스(P2P, 웹하드, 메신저 등)를 제한하는 등 인터넷 접속 통제 정책을 수립∙이행하여야 한다. 주요 직무 수행 및 개인정보 취급 단말기 등 업무용 PC의 인터넷 접속에 대한 통제정책을 수립∙이행하고 있는가?
            주요 정보시스템(DB서버 등)에서 불필요한 외부 인터넷 접속을 통제하고 있는가?
            관련 법령에 따라 인터넷망 차단 의무가 부과된 경우 대상자를 식별하여 안전한 방식으로 인터넷망 차단 조치를 적용하고 있는가?
  2.7.  암호화 적용 2.7.1 암호정책 적용 개인정보 및 주요정보 보호를 위하여 법적 요구사항을 반영한 암호화 대상, 암호 강도, 암호 사용 정책을 수립하고 개인정보 및 주요정보의 저장∙전송∙전달 시 암호화를 적용하여야 한다. 개인정보 및 주요정보의 보호를 위하여 법적 요구사항을 반영한 암호화 대상, 암호강도, 암호사용 등이 포함된 암호정책을 수립하고 있는가?
            암호정책에 따라 개인정보 및 주요정보의 저장, 전송, 전달 시 암호화를 수행하고 있는가?
      2.7.2 암호키 관리 암호키의 안전한 생성∙이용∙보관∙배포∙파기를 위한 관리 절차를 수립∙이행하고, 필요 시 복구방안을 마련하여야 한다. 암호키 생성, 이용, 보관, 배포, 변경, 복구, 파기 등에 관한 절차를 수립∙이행하고 있는가?
            암호키는 필요시 복구가 가능하도록 별도의 안전한 장소에 보관하고 암호키 사용에 관한 접근권한을 최소화하고 있는가?
  2.8. 정보시스템 도입 및 개발 보안 2.8.1 보안 요구사항 정의 정보시스템의 도입∙개발∙변경 시 정보보호 및 개인정보보호 관련 법적 요구사항, 최신 보안취약점, 안전한 코딩방법 등 보안 요구사항을 정의하고 적용하여야 한다. 정보시스템을 신규로 도입∙개발 또는 변경하는 경우 정보보호 및 개인정보보호 측면의 타당성 검토 및 인수 절차를 수립∙이행하고 있는가?
            정보시스템을 신규로 도입∙개발 또는 변경하는 경우 법적 요구사항, 최신 취약점 등을 포함한 보안 요구사항을 명확히 정의하고 설계 단계에서부터 반영하고 있는가?
            정보시스템의 안전한 구현을 위한 코딩 표준을 수립하여 적용하고 있는가?
      2.8.2 보안 요구사항 검토 및 시험 사전 정의된 보안 요구사항에 따라 정보시스템이 도입 또는 구현되었는지를 검토하기 위하여 법적 요구사항 준수, 최신 보안취약점 점검, 안전한 코딩 구현, 개인정보 영향평가 등의 검토 기준과 절차를 수립∙이행하고, 발견된 문제점에 대한 개선조치를 수행하여야 한다. 정보시스템의 도입, 개발, 변경 시 분석 및 설계 단계에서 정의한 보안 요구사항이 효과적으로 적용되었는지를 확인하기 위한 시험을 수행하고 있는가?
            정보시스템이 안전한 코딩 기준 등에 따라 안전하게 개발되었는지를 확인하기 위한 취약점 점검이 수행되고 있는가?
            시험 및 취약점 점검 과정에서 발견된 문제점이 신속하게 개선될 수 있도록 개선계획 수립, 이행점검 등의 절차를 이행하고 있는가?
            공공기관은 관련 법령에 따라 개인정보처리시스템 신규 개발 및 변경 시 분석∙설계 단계에서 영향평가기관을 통해 영향평가를 수행하고 그 결과를 개발 및 변경 시 반영하고 있는가?
      2.8.3 시험과 운영 환경 분리  개발 및 시험 시스템은 운영시스템에 대한 비인가 접근 및 변경의 위험을 감소시키기 위하여 원칙적으로 분리하여야 한다.  정보시스템의 개발 및 시험 시스템을 운영시스템과 분리하고 있는가?
            불가피한 사유로 개발과 운영환경의 분리가 어려운 경우 상호검토, 상급자 모니터링, 변경 승인, 책임추적성 확보 등의 보안대책을 마련하고 있는가?
      2.8.4 시험 데이터 보안 시스템 시험 과정에서 운영데이터의 유출을 예방하기 위하여 시험 데이터의 생성과 이용 및 관리, 파기, 기술적 보호조치에 관한 절차를 수립∙이행하여야 한다. 정보시스템의 개발 및 시험 과정에서 실제 운영 데이터의 사용을 제한하고 있는가?
            불가피하게 운영데이터를 시험 환경에서 사용할 경우 책임자 승인, 접근 및 유출 모니터링, 시험 후 데이터 삭제 등의 통제 절차를 수립∙이행하고 있는가?
      2.8.5 소스 프로그램 관리 소스 프로그램은 인가된 사용자만이 접근할 수 있도록 관리하고, 운영환경에 보관하지 않는 것을 원칙으로 하여야 한다. 비인가된 자에 의한 소스 프로그램 접근을 통제하기 위한 절차를 수립∙이행하고 있는가?
            소스 프로그램은 장애 등 비상시를 대비하여 운영환경이 아닌 곳에 안전하게 보관하고 있는가?
            소스 프로그램에 대한 변경이력을 관리하고 있는가?
      2.8.6 운영환경 이관 신규 도입∙개발 또는 변경된 시스템을 운영환경으로 이관할 때는 통제된 절차를 따라야 하고, 실행코드는 시험 및 사용자 인수 절차에 따라 실행되어야 한다. 신규 도입∙개발 및 변경된 시스템을 운영환경으로 안전하게 이관하기 위한 통제 절차를 수립∙이행하고 있는가?
            운영환경으로의 이관 시 발생할 수 있는 문제에 대한 대응 방안을 마련하고 있는가?
            운영환경에는 서비스 실행에 필요한 파일만을 설치하고 있는가?
  2.9. 시스템 및 서비스 운영관리 2.9.1 변경관리 정보시스템 관련 자산의 모든 변경내역을 관리할 수 있도록 절차를 수립∙이행하고, 변경 전 시스템의 성능 및 보안에 미치는 영향을 분석하여야 한다. 정보시스템 관련 자산(하드웨어, 운영체제, 상용 소프트웨어 패키지 등) 변경에 관한 절차를 수립∙이행하고 있는가?
            정보시스템 관련 자산 변경을 수행하기 전 성능 및 보안에 미치는 영향을 분석하고 있는가?
      2.9.2 성능 및 장애관리 정보시스템의 가용성 보장을 위하여 성능 및 용량 요구사항을 정의하고 현황을 지속적으로 모니터링하여야 하며, 장애 발생 시 효과적으로 대응하기 위한 탐지∙기록∙분석∙복구∙보고 등의 절차를 수립∙관리하여야 한다. 정보시스템의 가용성 보장을 위하여 성능 및 용량을 지속적으로 모니터링 할 수 있는 절차를 수립∙이행하고 있는가?
            정보시스템 성능 및 용량 요구사항(임계치)을 초과하는 경우에 대한 대응절차를 수립∙이하고 있는가? 
            정보시스템 장애를 즉시 인지하고 대응하기 위한 절차를 수립∙이행하고 있는가?
            장애 발생 시 절차에 따라 조치하고 장애조치보고서 등을 통해 장애조치내역을 기록하여 관리하고 있는가?
            심각도가 높은 장애의 경우 원인분석을 통한 재발방지 대책을 마련하고 있는가?
      2.9.3 백업 및 복구관리 정보시스템의 가용성과 데이터 무결성을 유지하기 위하여 백업 대상, 주기, 방법, 보관장소, 보관기간, 소산 등의 절차를 수립∙이행하여야 한다. 아울러 사고 발생 시 적시에 복구할 수 있도록 관리하여야 한다. 백업 대상, 주기, 방법, 절차 등이 포함된 백업 및 복구절차를 수립∙이행하고 있는가?
            백업된 정보의 완전성과 정확성, 복구절차의 적절성을 확인하기 위하여 정기적으로 복구 테스트를 실시하고 있는가?
            중요정보가 저장된 백업매체의 경우 재해∙재난에 대처할 수 있도록 백업매체를 물리적으로 떨어진 장소에 소산하고 있는가?
      2.9.4 로그 및 접속기록 관리 서버, 응용프로그램, 보안시스템, 네트워크시스템 등 정보시스템에 대한 사용자 접속기록, 시스템로그, 권한부여 내역 등의 로그유형, 보존기간, 보존방법 등을 정하고 위∙변조, 도난, 분실 되지 않도록 안전하게 보존∙관리하여야 한다. 서버, 응용프로그램, 보안시스템, 네트워크시스템 등 정보시스템에 대한 로그관리 절차를 수립하고 이에 따라 필요한 로그를 생성하여 보관하고 있는가?
            정보시스템의 로그기록은 위∙변조 및 도난, 분실되지 않도록 안전하게 보관하고 로그기록에 대한 접근권한은 최소화하여 부여하고 있는가?
            개인정보처리시스템에 대한 접속기록은 법적 요구사항을 준수할 수 있도록 필요한 항목을 모두 포함하여 일정기간 안전하게 보관하고 있는가?
      2.9.5 로그 및 접속기록 점검 정보시스템의 정상적인 사용을 보장하고 사용자 오∙남용(비인가접속, 과다조회 등)을 방지하기 위하여 접근 및 사용에 대한 로그 검토기준을 수립하여 주기적으로 점검하며, 문제 발생 시 사후조치를 적시에 수행하여야 한다. 정보시스템 관련 오류, 오∙남용(비인가접속, 과다조회 등), 부정행위 등 이상징후를 인지할 수 있도록 로그 검토 주기, 대상, 방법 등을 포함한 로그 검토 및 모니터링 절차를 수립∙이행하고 있는가?
            로그 검토 및 모니터링 결과를 책임자에게 보고하고 이상징후 발견 시 절차에 따라 대응하고 있는가?
            개인정보처리시스템의 접속기록은 관련 법령에서 정한 주기에 따라 정기적으로 점검하고 있는가?
      2.9.6 시간 동기화 로그 및 접속기록의 정확성을 보장하고 신뢰성 있는 로그분석을 위하여 관련 정보시스템의 시각을 표준시각으로 동기화하고 주기적으로 관리하여야 한다. 정보시스템의 시간을 표준시간으로 동기화하고 있는가?
            시간 동기화가 정상적으로 이루어지고 있는지 주기적으로 점검하고 있는가?
      2.9.7 정보자산의 재사용 및 폐기 정보자산의 재사용과 폐기 과정에서 개인정보 및 중요정보가 복구∙재생되지 않도록 안전한 재사용 및 폐기 절차를 수립∙이행하여야 한다. 정보자산의 안전한 재사용 및 폐기에 대한 절차를 수립∙이행하고 있는가?
            정보자산 및 저장매체를 재사용 및 폐기하는 경우 개인정보 및 중요정보를 복구되지 않는 방법으로 처리하고 있는가?
            자체적으로 정보자산 및 저장매체를 폐기할 경우 관리대장을 통해 폐기이력을 남기고 폐기확인 증적을 함께 보관하고 있는가?
            외부업체를 통해 정보자산 및 저장매체를 폐기할 경우 폐기 절차를 계약서에 명시하고 완전히 폐기했는지 여부를 확인하고 있는가?
            정보시스템, PC 등 유지보수, 수리 과정에서 저장매체 교체, 복구 등 발생 시 저장매체 내 정보를 보호하기 위한 대책을 마련하고 있는가?
  2.10. 시스템 및 서비스 보안관리 2.10.1 보안시스템 운영 보안시스템 유형별로 관리자 지정, 최신 정책 업데이트, 룰셋 변경, 이벤트 모니터링 등의 운영절차를 수립∙이행하고 보안시스템별 정책적용 현황을 관리하여야 한다. 조직에서 운영하고 있는 보안시스템에 대한 운영절차를 수립∙이행하고 있는가?
            보안시스템 관리자 등 접근이 허용된 인원을 최소화하고 비인가자의 접근을 엄격하게 통제하고 있는가?
            보안시스템별로 정책의 신규 등록, 변경, 삭제 등을 위한 공식적인 절차를 수립∙이행하고 있는가?
            보안시스템의 예외 정책 등록에 대하여 절차에 따라 관리하고 있으며, 예외 정책 사용자에 대하여 최소한의 권한으로 관리하고 있는가?
            보안시스템에 설정된 정책의 타당성 여부를 주기적으로 검토하고 있는가?
            개인정보처리시스템에 대한 불법적인 접근 및 개인정보 유출 방지를 위하여 관련 법령에서 정한 기능을 수행하는 보안시스템을 설치하여 운영하고 있는가?
      2.10.2 클라우드 보안 클라우드 서비스 이용 시 서비스 유형(SaaS, PaaS, IaaS 등)에 따른 비인가 접근, 설정 오류 등에 따라 중요정보와 개인정보가 유∙노출되지 않도록 관리자 접근 및 보안 설정 등에 대한 보호대책을 수립∙이행하여야 한다. 클라우드 서비스 제공자와 정보보호 및 개인정보보호에 대한 책임과 역할을 명확히 정의하고 이를 계약서(SLA 등)에 반영하고 있는가?
            클라우드 서비스 이용 시 서비스 유형에 따른 보안위험을 평가하여 비인가 접근, 설정오류 등을 방지할 수 있도록 보안 구성 및 설정 기준, 보안설정 변경 및 승인 절차, 안전한 접속방법, 권한 체계 등 보안 통제 정책을 수립∙이행하고 있는가?
            클라우드 서비스 관리자 권한은 역할에 따라 최소화하여 부여하고 관리자 권한에 대한 비인가된 접근, 권한 오남용 등을 방지할 수 있도록 강화된 인증, 암호화, 접근통제, 감사기록 등 보호대책을 적용하고 있는가?
            클라우드 서비스의 보안 설정 변경, 운영 현황 등을 모니터링하고 그 적절성을 정기적으로 검토하고 있는가?
      2.10.3 공개서버 보안 외부 네트워크에 공개되는 서버의 경우 내부 네트워크와 분리하고 취약점 점검, 접근통제, 인증, 정보 수집∙저장∙공개 절차 등 강화된 보호대책을 수립∙이행하여야 한다. 공개서버를 운영하는 경우 이에 대한 보호대책을 수립∙이행하고 있는가?
            공개서버는 내부 네트워크와 분리된 DMZ(Demilitarized Zone)영역에 설치하고 침입차단시스템 등 보안시스템을 통해 보호하고 있는가?
            공개서버에 개인정보 및 중요정보를 게시하거나 저장하여야 할 경우 책임자 승인 등 허가 및 게시절차를 수립∙이행하고 있는가?
            조직의 중요정보가 웹사이트 및 웹서버를 통해 노출되고 있는지 여부를 주기적으로 확인하여 중요정보 노출을 인지한 경우 이를 즉시 차단하는 등의 조치를 취하고 있는가?
      2.10.4 전자거래 및 핀테크 보안 전자거래 및 핀테크 서비스 제공 시 정보유출이나 데이터 조작∙사기 등의 침해사고 예방을 위해 인증∙암호화 등의 보호대책을 수립하고, 결제시스템 등 외부 시스템과 연계할 경우 안전성을 점검하여야 한다. 전자거래 및 핀테크 서비스를 제공하는 경우 거래의 안전성과 신뢰성 확보를 위한 보호대책을 수립∙이행하고 있는가?
            전자거래 및 핀테크 서비스 제공을 위하여 결제시스템 등 외부 시스템과 연계하는 경우 송∙수신되는 관련 정보의 보호를 위한 대책을 수립∙이행하고 안전성을 점검하고 있는가?
      2.10.5 정보전송 보안 타 조직에 개인정보 및 중요정보를 전송할 경우 안전한 전송 정책을 수립하고 조직 간 합의를 통해 관리 책임, 전송방법, 개인정보 및 중요정보 보호를 위한 기술적 보호조치 등을 협약하고 이행하여야 한다. 외부 조직에 개인정보 및 중요정보를 전송할 경우 안전한 전송 정책을 수립하고 있는가?
            업무상 조직 간에 개인정보 및 중요정보를 상호교환하는 경우 안전한 전송을 위한 협약체결 등 보호대책을 수립∙이행하고 있는가?
      2.10.6 업무용 단말기기 보안 PC, 모바일 기기 등 단말기기를 업무 목적으로 네트워크에 연결할 경우 기기 인증 및 승인, 접근 범위, 기기 보안설정 등의 접근통제 대책을 수립하고 주기적으로 점검하여야 한다. PC, 노트북, 가상PC, 태블릿 등 업무에 사용되는 단말기에 대하여 기기인증, 승인, 접근범위 설정, 기기 보안설정 등의 보안 통제 정책을 수립∙이행하고 있는가?
            업무용 단말기를 통해 개인정보 및 중요정보가 유출되는 것을 방지하기 위하여 자료공유프로그램 사용 금지, 공유설정 제한, 무선망 이용 통제 등의 정책을 수립∙이행하고 있는가?
            업무용 모바일 기기의 분실, 도난 등으로 인한 개인정보 및 중요정보의 유∙노출을 방지하기 위하여 보안대책을 적용하고 있는가?
            업무용 단말기기에 대한 접근통제 대책의 적절성에 대해 주기적으로 점검하고 있는가?
      2.10.7 보조저장매체 관리 보조저장매체를 통하여 개인정보 또는 중요정보의 유출이 발생하거나 악성코드가 감염되지 않도록 관리 절차를 수립∙이행하고, 개인정보 또는 중요정보가 포함된 보조저장매체는 안전한 장소에 보관하여야 한다. 외장하드, USB메모리, CD 등 보조저장매체 취급(사용), 보관, 폐기, 재사용에 대한 정책 및 절차를 수립∙이행하고 있는가?
            보조저장매체 보유현황, 사용 및 관리실태를 주기적으로 점검하고 있는가?
            주요 정보시스템이 위치한 통제구역, 중요 제한구역 등에서 보조저장매체 사용을 제한하고 있는가?
            보조저장매체를 통한 악성코드 감염 및 중요정보 유출 방지를 위한 대책을 마련하고 있는가?
            개인정보 또는 중요정보가 포함된 보조저장매체를 잠금장치가 있는 안전한 장소에 보관하고 있는가?
      2.10.8 패치관리 소프트웨어, 운영체제, 보안시스템 등의 취약점으로 인한 침해사고를 예방하기 위하여 최신 패치를 적용하여야 한다. 다만 서비스 영향을 검토하여 최신 패치 적용이 어려울 경우 별도의 보완대책을 마련하여 이행하여야 한다. 서버, 네트워크시스템, 보안시스템, PC 등 자산별 특성 및 중요도에 따라 운영체제(OS)와 소프트웨어의 패치관리 정책 및 절차를 수립∙이행하고 있는가?
            주요 서버, 네트워크시스템, 보안시스템 등의 경우 설치된 OS, 소프트웨어 패치적용 현황을 주기적으로 관리하고 있는가? 
            서비스 영향도 등에 따라 취약점을 조치하기 위한 최신의 패치 적용이 어려운 경우 보완대책을 마련하고 있는가?
            주요 서버, 네트워크시스템, 보안시스템 등의 경우 공개 인터넷 접속을 통한 패치를 제한하고 있는가?
            패치관리시스템을 활용하는 경우 접근통제 등 충분한 보호대책을 마련하고 있는가?
      2.10.9 악성코드 통제 바이러스∙웜∙트로이목마∙랜섬웨어 등의 악성코드로부터 개인정보 및 중요정보, 정보시스템 및 업무용 단말기 등을 보호하기 위하여 악성코드 예방∙탐지∙대응 등의 보호대책을 수립∙이행하여야 한다. 바이러스, 웜, 트로이목마, 랜섬웨어 등의 악성코드로부터 정보시스템 및 업무용단말기 등을 보호하기 위하여 보호대책을 수립∙이행하고 있는가?
            백신 소프트웨어 등 보안프로그램을 통하여 최신 악성코드 예방∙탐지 활동을 지속적으로 수행하고 있는가?
            백신 소프트웨어 등 보안프로그램은 최신의 상태로 유지하고 필요시 긴급 보안업데이트를 수행하고 있는가?
            악성코드 감염 발견 시 악성코드 확산 및 피해 최소화 등의 대응절차를 수립∙이행하고 있는가?
  2.11.  사고 예방 및 대응 2.11.1 사고 예방 및 대응체계 구축 침해사고 및 개인정보 유출 등을 예방하고 사고 발생 시 신속하고 효과적으로 대응할 수 있도록 내∙외부 침해시도의 탐지∙대응∙분석 및 공유를 위한 체계와 절차를 수립하고, 관련 외부기관 및 전문가들과 협조체계를 구축하여야 한다. 침해사고 및 개인정보 유출사고를 예방하고 사고 발생 시 신속하고 효과적으로 대응하기 위한 체계와 절차를 마련하고 있는가?
            보안관제서비스 등 외부 기관을 통해 침해사고 대응체계를 구축∙운영하는 경우 침해사고 대응절차의 세부사항을 계약서에 반영하고 있는가?
            침해사고의 모니터링, 대응 및 처리를 위하여 외부전문가, 전문업체, 전문기관 등과의 협조체계를 수립하고 있는가?
      2.11.2 취약점 점검 및 조치 정보시스템의 취약점이 노출되어 있는지를 확인하기 위하여 정기적으로 취약점 점검을 수행하고 발견된 취약점에 대해서는 신속하게 조치하여야 한다. 또한 최신 보안취약점의 발생 여부를 지속적으로 파악하고 정보시스템에 미치는 영향을 분석하여 조치하여야 한다. 정보시스템 취약점 점검 절차를 수립하고 정기적으로 점검을 수행하고 있는가?
            발견된 취약점에 대한 조치를 수행하고 그 결과를 책임자에게 보고하고 있는가?
            최신 보안취약점 발생 여부를 지속적으로 파악하고 정보시스템에 미치는 영향을 분석하여 조치하고 있는가?
            취약점 점검 이력을 기록관리하여 전년도에 도출된 취약점이 재발생하는 등의 문제점에 대해 보호대책을 마련하고 있는가?
      2.11.3  이상행위 분석 및 모니터링 내∙외부에 의한 침해시도, 개인정보유출 시도, 부정행위 등을 신속하게 탐지∙대응할 수 있도록 네트워크 및 데이터 흐름 등을 수집하여 분석하며, 모니터링 및 점검 결과에 따른 사후조치는 적시에 이루어져야 한다. 내∙외부에 의한 침해시도, 개인정보 유출 시도, 부정행위 등 이상행위를 탐지할 수 있도록 주요 정보시스템, 응용프로그램, 네트워크, 보안시스템 등에서 발생한 네트워크 트래픽, 데이터 흐름, 이벤트 로그 등을 수집하여 분석 및 모니터링하고 있는가?
            침해시도, 개인정보유출시도, 부정행위 등의 여부를 판단하기 위한 기준 및 임계치를 정의하고 이에 따라 이상행위의 판단 및 조사 등 후속 조치가 적시에 이루어지고 있는가?
      2.11.4 사고 대응 훈련 및 개선 침해사고 및 개인정보 유출사고 대응 절차를 임직원과 이해관계자가 숙지하도록 시나리오에 따른 모의훈련을 연 1회 이상 실시하고 훈련결과를 반영하여 대응체계를 개선하여야 한다. 침해사고 및 개인정보 유출사고 대응 절차에 관한 모의훈련계획을 수립하고 이에 따라 연1회 이상 주기적으로 훈련을 실시하고 있는가?
            침해사고 및 개인정보 유출사고 훈련 결과를 반영하여 침해사고 및 개인정보 유출사고 대응체계를 개선하고 있는가?
      2.11.5 사고 대응 및 복구 침해사고 및 개인정보 유출 징후나 발생을 인지한 때에는 법적 통지 및 신고 의무를 준수하여야 하며, 절차에 따라 신속하게 대응 및 복구하고 사고분석 후 재발방지 대책을 수립하여 대응체계에 반영하여야 한다. 침해사고 및 개인정보 유출의 징후 또는 발생을 인지한 경우 정의된 침해사고 대응절차에 따라 신속하게 대응 및 보고가 이루어지고 있는가?
            개인정보 침해사고 발생 시 관련 법령에 따라 정보주체(이용자) 통지 및 관계기관 신고 절차를 이행하고 있는가?
            침해사고가 종결된 후 사고의 원인을 분석하여 그 결과를 보고하고 관련 조직 및 인력과 공유하고 있는가?
            침해사고 분석을 통해 얻어진 정보를 활용하여 유사 사고가 재발하지 않도록 대책을 수립하고 필요한 경우 침해사고 대응절차 등을 변경하고 있는가? 
  2.12.  재해복구 2.12.1 재해∙재난 대비 안전조치 자연재해, 통신∙전력 장애, 해킹 등 조직의 핵심 서비스 및 시스템의 운영 연속성을 위협할 수 있는 재해 유형을 식별하고 유형별 예상 피해규모 및 영향을 분석하여야 한다. 또한 복구 목표시간, 복구 목표시점을 정의하고 복구 전략 및 대책, 비상시 복구 조직, 비상연락체계, 복구 절차 등 재해 복구체계를 구축하여야 한다. 조직의 핵심 서비스(업무) 연속성을 위협할 수 있는 IT 재해 유형을 식별하고 유형별 피해규모 및 업무에 미치는 영향을 분석하여 핵심 IT 서비스(업무) 및 시스템을 식별하고 있는가?
            핵심 IT 서비스 및 시스템의 중요도 및 특성에 따른 복구 목표시간, 복구 목표시점을 정의하고 있는가?
            재해 및 재난 발생 시에도 핵심 서비스 및 시스템의 연속성을 보장할 수 있도록 복구 전략 및 대책, 비상시 복구 조직, 비상연락체계, 복구 절차 등 재해 복구 계획을 수립∙이행하고 있는가?
      2.12.2 재해 복구 시험 및 개선 재해 복구 전략 및 대책의 적정성을 정기적으로 시험하여 시험결과, 정보시스템 환경변화, 법규 등에 따른 변화를 반영하여 복구전략 및 대책을 보완하여야 한다. 수립된 IT 재해 복구체계의 실효성을 판단하기 위하여 재해 복구 시험계획을 수립∙이행하고 있는가?
            시험결과, 정보시스템 환경변화, 법률 등에 따른 변화를 반영할 수 있도록 복구전략 및 대책을 정기적으로 검토∙보완하고 있는가?


  3. 개인정보 처리단계별 요구사항(21개)/세부항목(91개)    
  분야 항목 상세내용 주요 확인사항
  3.1.  개인정보 수집 시 보호조치 3.1.1 개인정보 수집∙이용 개인정보는 적법하고 정당하게 수집∙이용하여야 하며, 정보주체의 동의를 근거로 수집하는 경우에는 적법한 방법으로 정보주체의 동의를 받아야 한다. 또한 만 14세 미만 아동의 개인정보를 수집하는 경우에는 그 법정대리인의 동의를 받아야 하며 법정대리인이 동의하였는지를 확인하여야 한다. 개인정보를 수집하는 경우 정보주체 동의, 법령상 의무준수, 계약 체결∙이행 등 적법 요건에 따라 수집하고 있는가?
            정보주체에게 개인정보 수집 동의를 받는 경우 동의방법 및 시점은 적절하게 되어 있는가?
            정보주체에게 개인정보 수집 동의를 받는 경우 관련 내용을 명확하게 고지하고 법령에서 정한 중요한 내용에 대해 명확히 표시하여 알아보기 쉽게 표시하고 있는가?
            만 14세 미만 아동의 개인정보에 대해 수집∙이용∙제공 등의 동의를 받는 경우 법정대리인에게 필요한 사항에 대하여 고지하고 동의를 받고 있는가?
            법정대리인의 동의를 받기 위하여 필요한 최소한의 개인정보만을 수집하고 있으며, 법정대리인이 자격 요건을 갖추고 있는지 확인하는 절차와 방법을 마련하고 있는가?
            만 14세 미만의 아동에게 개인정보 처리와 관련한 사항 등의 고지 시 이해하기 쉬운 양식과 명확하고 알기 쉬운 언어로 표현하고 있는가?
            정보주체 및 법정대리인에게 동의를 받은 기록을 보관하고 있는가?
            정보주체의 동의 없이 처리할 수 있는 개인정보에 대해서는 그 항목과 처리의 법적 근거를 정보주체의 동의를 받아 처리하는 개인정보와 구분하여 개인정보 처리방침에 공개하거나 정보주체에게 알리고 있는가?
            정보주체의 동의 없이 개인정보의 추가적인 이용 시 당초 수집 목적과의 관련성, 예측 가능성, 이익 침해 여부, 안전성 확보조치 등의 고려사항에 대한 판단기준을 수립·이행하고, 추가적인 이용이 지속적으로 발생하는 경우 고려사항에 대한 판단기준을 개인정보 처리방침에 공개하고 이를 점검하고 있는가?
      3.1.2 개인정보 수집 제한 개인정보를 수집하는 경우 처리 목적에 필요한 최소한의 개인정보만을 수집하여야 하며, 정보주체가 선택적으로 동의할 수 있는 사항 등에 동의하지 아니한다는 이유로 정보주체에게 재화 또는 서비스의 제공을 거부하지 않아야 한다. 개인정보를 수집하는 경우 그 목적에 필요한 범위에서 최소한의 정보만을 수집하고 있는가?
            정보주체의 동의를 받아 개인정보를 수집하는 경우 필요한 최소한의 정보 외의 개인정보 수집에는 동의하지 않을 수 있다는 사실을 구체적으로 알리고 있는가?
            정보주체가 수집 목적에 필요한 최소한의 정보 이외의 개인정보 수집에 동의하지 않는다는 이유로 서비스 또는 재화의 제공을 거부하지 않도록 하고 있는가?
      3.1.3 주민등록번호 처리 제한 주민등록번호는 법적 근거가 있는 경우를 제외하고는 수집∙이용 등 처리할 수 없으며, 주민등록번호의 처리가 허용된 경우라 하더라도 인터넷 홈페이지 등에서 대체수단을 제공하여야 한다. 주민등록번호는 명확한 법적 근거가 있는 경우에만 처리하고 있는가?
            주민등록번호의 수집 근거가 되는 법조항을 구체적으로 식별하고 있는가?
            법적 근거에 따라 주민등록번호를 처리하는 경우에도 정보주체가 인터넷 홈페이지를 통하여 회원으로 가입하는 단계에서는 주민등록번호를 사용하지 아니하고도 회원으로 가입할 수 있는 방법을 제공하고 있는가?
      3.1.4 민감정보 및 고유식별정보의 처리 제한 민감정보와 고유식별정보(주민등록번호 제외)를 처리하기 위해서는 법령에서 구체적으로 처리를 요구하거나 허용하는 경우를 제외하고는 정보주체의 별도 동의를 받아야 한다. 민감정보는 정보주체로부터 별도의 동의를 받거나 관련 법령에 근거가 있는 경우에만 처리하고 있는가?
            고유식별정보(주민등록번호 제외)는 정보주체로부터 별도의 동의를 받거나 관련 법령에 구체적인 근거가 있는 경우에만 처리하고 있는가?
            재화 또는 서비스를 제공하는 과정에서 공개되는 정보에 정보주체의 민감정보가 포함됨으로써 사생활 침해의 위험성이 있다고 판단하는 때에는 재화 또는 서비스의 제공 전에 민감정보의 공개 가능성 및 비공개를 선택하는 방법을 정보주체가 알아보기 쉽게 알리고 있는가?
      3.1.5 개인정보 간접수집 정보주체 이외로부터 개인정보를 수집하거나 제3자로부터 제공받는 경우에는 업무에 필요한 최소한의 개인정보를 수집하거나 제공받아야 하며, 법령에 근거하거나 정보주체의 요구가 있으면 개인정보의 수집 출처, 처리목적, 처리정지의 요구권리를 알려야 한다. 정보주체 이외의 제3자로부터 개인정보를 제공받는 경우 개인정보 수집에 대한 동의획득 책임이 개인정보를 제공하는 자에게 있음을 계약을 통해 명시하고 있는가?
            공개된 매체 및 장소에서 개인정보를 수집하는 경우 정보주체의 공개 목적∙범위 및 사회 통념상 동의 의사가 있다고 인정되는 범위 내에서만 수집∙이용하고 있는가?
            서비스 계약 이행을 위해 필요한 경우로서, 서비스 제공 과정에서 자동수집장치 등에 의해 수집∙생성하는 개인정보의 경우에도 최소수집 원칙을 적용하고 있는가?
            정보주체 이외로부터 수집하는 개인정보에 대해 정보주체의 요구가 있는 경우 즉시 필요한 사항을 정보주체에게 알리고 있는가?
            정보주체 이외로부터 수집한 개인정보를 처리하는 경우 개인정보의 종류∙규모 등이 법적 요건에 해당하는 경우 필요한 사항을 정보주체에게 알리고 있는가?
            정보주체에게 수집 출처에 대해 알린 기록을 해당 개인정보의 파기 시까지 보관∙관리하고 있는가?
      3.1.6 영상정보처리기기 설치∙운영  고정형 영상정보처리기기를 공개된 장소에 설치∙운영하거나 이동형 영상정보처리기기를 공개된 장소에서 업무를 목적으로 운영하는 경우 설치 목적 및 위치에 따라 법적 요구사항을 준수하고, 적절한 보호대책을 수립∙이행하여야 한다. 공개된 장소에 고정형 영상정보처리기기를 설치∙운영할 경우 법적 허용 요건에 해당하는지를 검토하고 있는가?
            공공기관 등이 공개된 장소에 고정형 영상정보처리기기를 설치∙운영하려는 경우 공청회∙설명회 개최 등의 법령에 따른 절차를 거쳐 관계 전문가 및 이해관계인의 의견을 수렴하고 있는가?
            고정형 영상정보처리기기 설치∙운영 시 정보주체가 쉽게 인식할 수 있도록 안내판 설치 등 필요한 조치를 하고 있는가?
            업무를 목적으로 공개된 장소에서 이동형 영상정보처리기기를 운영하는 경우 법적 허용 요건에 해당하는지를 검토하고 있는가?
            업무를 목적으로 공개된 장소에서 이동형 영상정보처리기기로 사람 또는 그 사람과 관련된 사물의 영상을 촬영하는 경우 불빛, 소리, 안내판 등의 방법으로 촬영 사실을 표시하고 알리고 있는가?
            영상정보처리기기 및 영상정보의 안전한 관리를 위한 영상정보처리기기 운영∙관리 방침을 마련하여 시행하고 있는가?
            영상정보의 보관 기간을 정하고 있으며, 보관 기간 만료 시 지체 없이 파기하고 있는가?
            영상정보처리기기 설치∙운영에 관한 사무를 위탁하는 경우 관련 절차 및 요건에 따라 계약서에 반영하고 있는가?
      3.1.7 마케팅 목적의 개인정보 수집∙이용 재화나 서비스의 홍보, 판매 권유, 광고성 정보전송 등 마케팅 목적으로 개인정보를 수집∙이용하는 경우 그 목적을 정보주체가 명확하게 인지할 수 있도록 고지하고 동의를 받아야 한다. 정보주체에게 재화나 서비스를 홍보하거나 판매를 권유하기 위하여 개인정보 처리에 대한 동의를 받는 경우 정보주체가 이를 명확하게 인지할 수 있도록 알리고 별도 동의를 받고 있는가?
            전자적 전송매체를 이용하여 영리목적의 광고성 정보를 전송하는 경우 수신자의 명시적인 사전 동의를 받고 있으며, 2년 마다 정기적으로 수신자의 수신동의 여부를 확인하고 있는가?
            전자적 전송매체를 이용한 영리목적의 광고성 정보 전송에 대해 수신자가 수신거부의사를 표시하거나 사전 동의를 철회한 경우 영리목적의 광고성 정보 전송을 중단하도록 하고 있는가?
            영리목적의 광고성 정보를 전송하는 경우 전송자의 명칭, 수신거부 방법 등을 구체적으로 밝히고 있으며, 야간시간에는 전송하지 않도록 하고 있는가?
  3.2.  개인정보 보유 및 이용 시 보호조치 3.2.1 개인정보 현황관리 수집∙보유하는 개인정보의 항목, 보유량, 처리 목적 및 방법, 보유기간 등 현황을 정기적으로 관리하여야 하며, 공공기관의 경우 이를 법률에서 정한 관계기관의 장에게 등록하여야 한다. 수집∙보유하고 있는 개인정보의 항목, 보유량, 처리 목적 및 방법, 보유기간 등 현황을 정기적으로 관리하고 있는가?
            공공기관이 개인정보파일을 운용하거나 변경하는 경우 관련된 사항을 법률에서 정한 관계기관의 장에게 등록하고 있는가?
            공공기관은 개인정보파일의 보유 현황을 개인정보 처리방침에 공개하고 있는가?
      3.2.2 개인정보 품질보장 수집된 개인정보는 처리 목적에 필요한 범위에서 개인정보의 정확성∙완전성∙최신성이 보장되도록 정보주체에게 관리절차를 제공하여야 한다. 개인정보를 최신의 상태로 정확하게 유지하기 위한 절차 및 방안을 수립∙이행하고 있는가?
            정보주체가 본인의 개인정보에 대하여 정확성, 완전성 및 최신성을 유지할 수 있는 방법을 제공하고 있는가?
      3.2.3 이용자 단말기 접근 보호 정보주체(이용자)의 이동통신단말장치 내에 저장되어 있는 정보 및 이동통신단말장치에 설치된 기능에 접근이 필요한 경우 이를 명확하게 인지할 수 있도록 알리고 정보주체(이용자)의 동의를 받아야 한다. 정보주체(이용자)의 이동통신단말장치 내에 저장되어 있는 정보 및 이동통신단말장치에 설치된 기능에 대하여 접근할 수 있는 권한이 필요한 경우 명확하게 인지할 수 있도록 알리고 정보주체(이용자)의 동의를 받고 있는가?
            이동통신단말장치 내에서 해당 서비스를 제공하기 위하여 반드시 필요한 접근권한이 아닌 경우, 정보주체(이용자)가 동의하지 않아도 서비스 제공을 거부하지 않도록 하고 있는가?
            이동통신단말장치 내에서 해당 접근권한에 대한 정보주체(이용자)의 동의 및 철회방법을 마련하고 있는가?
      3.2.4 개인정보 목적 외 이용 및 제공 개인정보는 수집 시의 정보주체에게 고지∙동의를 받은 목적 또는 법령에 근거한 범위 내에서만 이용 또는 제공하여야 하며, 이를 초과하여 이용∙제공하려는 때에는 정보주체의 추가 동의를 받거나 관계 법령에 따른 적법한 경우인지 확인하고 적절한 보호대책을 수립∙이행하여야 한다. 개인정보는 최초 수집 시 정보주체로부터 동의받은 목적 또는 법령에 근거한 범위 내에서만 이용∙제공하고 있는가?
            개인정보처리자로부터 개인정보를 제공받은 경우 제공받은 목적의 범위 내에서만 이용∙제공하고 있는가?
            개인정보를 수집 목적 또는 개인정보처리자로부터 제공받은 목적의 범위를 초과하여 이용하거나 제공하는 경우 정보주체에게 별도의 동의를 받거나 법적 근거가 있는 경우로 제한하고 있는가?
            개인정보를 목적 외의 용도로 제3자에게 제공하는 경우 제공받는 자에게 이용목적∙방법 등을 제한하거나 안전성 확보를 위해 필요한 조치를 마련하도록 요청하고 있는가?
            공공기관이 개인정보를 목적 외의 용도로 이용하거나 제3자에게 제공하는 경우 그 이용 또는 제공의 법적 근거, 목적 및 범위 등에 관하여 필요한 사항을 관보 또는 인터넷 홈페이지 등에 게재하고 있는가?
            공공기관 등이 개인정보를 목적 외의 용도로 이용하거나 제3자에게 제공하는 경우 목적 외 이용 및 제3자 제공대장에 기록∙관리하는 등 절차를 마련하고 있는가?
      3.2.5 가명정보 처리 가명정보를 처리하는 경우 목적제한, 결합제한, 안전조치, 금지의무 등 법적 요건을 준수하고 적정 수준의 가명처리를 보장할 수 있도록 가명처리 절차를 수립∙이행하여야 한다. 가명정보를 처리하는 경우 목적 제한, 가명처리 방법 및 기준, 적정성 검토, 재식별 금지 및 재식별 발생 시 조치사항 등 가명정보를 적정하게 처리하기 위한 절차를 수립하고 있는가?
            개인정보를 가명처리하여 이용∙제공 시 추가 정보의 사용∙결합 없이는 개인을 알아볼 수 없도록 적정한 수준으로 가명처리를 수행하고 있는가?
            다른 개인정보처리자와 가명정보를 결합하는 경우 결합전문기관 또는 데이터전문기관을 통해 결합하고 있는가?
            가명정보를 처리하는 경우 추가 정보를 삭제 또는 별도로 분리하여 보관∙관리, 관련 기록의 작성∙보관 등 안전성 확보에 필요한 기술적∙관리적 및 물리적 조치를 하고 있는가?
            가명정보 처리목적 등을 고려하여 가명정보의 처리 기간을 적정한 기간으로 정하고 있으며, 해당 기간이 경과한 경우 지체 없이 파기하고 있는가?
            개인정보를 익명처리하는 경우 시간∙비용∙기술 등을 합리적으로 고려할 때 다른 정보를 사용하여도 더 이상 특정 개인을 알아볼 수 없도록 적정한 수준으로 익명처리하고 있는가?
  3.3.  개인정보 제공 시 보호조치 3.3.1 개인정보 제3자 제공 개인정보를 제3자에게 제공하는 경우 법적 근거에 의하거나 정보주체의 동의를 받아야 하며, 제3자에게 개인정보의 접근을 허용하는 등 제공 과정에서 개인정보를 안전하게 보호하기 위한 보호대책을 수립∙이행하여야 한다. 개인정보를 제3자에게 제공하는 경우 정보주체 동의, 법령상 의무준수 등 적법 요건을 명확히 식별하고 이를 준수하고 있는가?
            정보주체에게 개인정보 제3자 제공 동의를 받는 경우 관련 사항을 명확하게 고지하고 다른 동의사항과 구분하여 적법하게 동의를 받고 있는가?
            정보주체에게 개인정보 제3자 제공 동의를 받는 경우 관련 내용을 명확하게 고지하고 법령에서 정한 중요한 내용에 대해 명확히 표시하여 알아보기 쉽게 하고 있는가?
            개인정보를 제3자에게 제공하는 경우 제공 목적에 맞는 최소한의 개인정보 항목으로 제한하고 있는가?
            개인정보를 제3자에게 제공하는 경우 안전한 절차와 방법을 통해 제공하고 제공 내역을 기록하여 보관하고 있는가?
            제3자에게 개인정보의 접근을 허용하는 경우 개인정보를 안전하게 보호하기 위한 보호절차에 따라 통제하고 있는가?
            정보주체의 동의 없이 개인정보의 추가적인 제공 시 당초 수집 목적과의 관련성, 예측 가능성, 이익 침해 여부, 안전성 확보조치 등의 고려사항에 대한 판단기준을 수립·이행하고, 추가적인 제공이 지속적으로 발생하는 경우 고려사항에 대한 판단기준을 개인정보 처리방침에 공개하고 이를 점검하고 있는가?
      3.3.2 개인정보 처리 업무 위탁 개인정보 처리업무를 제3자에게 위탁하는 경우 위탁하는 업무의 내용과 수탁자 등 관련사항을 공개하여야 한다. 또한 재화 또는 서비스를 홍보하거나 판매를 권유하는 업무를 위탁하는 경우 위탁하는 업무의 내용과 수탁자를 정보주체에게 알려야 한다. 개인정보 처리업무를 제3자에게 위탁(재위탁 포함)하는 경우 인터넷 홈페이지 등에 위탁하는 업무의 내용과 수탁자를 현행화하여 공개하고 있는가?
            재화 또는 서비스를 홍보하거나 판매를 권유하는 업무를 위탁하는 경우에는 서면, 전자우편, 문자전송 등의 방법으로 위탁하는 업무의 내용과 수탁자를 정보주체에게 알리고 있는가?
      3.3.3 영업의 양도 등에 따른 개인정보 이전 영업의 양도∙합병 등으로 개인정보를 이전하거나 이전받는 경우 정보주체 통지 등 적절한 보호조치를 수립∙이행하여야 한다. 영업의 전부 또는 일부의 양도∙합병 등으로 개인정보를 다른 사람에게 이전하는 경우 필요한 사항을 사전에 정보주체에게 알리고 있는가?
            개인정보를 이전받는 자는 법적 통지 요건에 해당될 경우 개인정보를 이전받은 사실 등 필요한 사항을 정보주체에게 지체 없이 알리고 있는가?
            개인정보를 이전받는 자는 이전 당시의 본래 목적으로만 개인정보를 이용하거나 제3자에게 제공하고 있는가?
      3.3.4 개인정보 국외이전 개인정보를 국외로 이전하는 경우 국외 이전에 대한 동의, 관련 사항에 대한 공개 등 적절한 보호조치를 수립∙이행하여야 한다. 개인정보를 국외로 이전하는 경우 정보주체에게 국외 이전에 관한 고지 사항을 모두 알리고 별도 동의를 받거나, 인증 또는 인정 등 적법 요건을 준수하고 있는가?
            정보주체와의 계약의 체결 및 이행을 위한 개인정보의 국외 처리위탁∙보관에 대해 정보주체에게 알리는 경우 필요한 사항을 모두 포함하여 적절한 방법으로 알리고 있는가?
            개인정보 보호 관련 법령 준수 및 개인정보 보호 등에 관한 사항을 포함하여 국외 이전에 관한 계약을 체결하고 있는가?
            개인정보를 국외로 이전하는 경우 개인정보 보호를 위해 필요한 조치를 취하고 있는가?
  3.4.  개인정보 파기 시 보호조치 3.4.1 개인정보 파기 개인정보의 보유기간 및 파기 관련 내부 정책을 수립하고 개인정보의 보유기간 경과, 처리목적 달성 등 파기 시점이 도달한 때에는 파기의 안전성 및 완전성이 보장될 수 있는 방법으로 지체 없이 파기하여야 한다. 개인정보의 보유기간 및 파기와 관련된 내부 정책을 수립하고 있는가?
            개인정보의 처리목적이 달성되거나 보유기간이 경과한 경우 지체 없이 해당 개인정보를 파기하고 있는가?
            개인정보를 파기할 때에는 복구∙재생되지 않도록 안전한 방법으로 파기하고 있는가?
            개인정보 파기에 대한 기록을 남기고 관리하고 있는가?
      3.4.2 처리목적 달성 후 보유 시 조치 개인정보의 보유기간 경과 또는 처리목적 달성 후에도 관련 법령 등에 따라 파기하지 아니하고 보존하는 경우에는 해당 목적에 필요한 최소한의 항목으로 제한하고 다른 개인정보와 분리하여 저장∙관리하여야 한다. 개인정보의 보유기간 경과 또는 처리목적 달성 후에도 관련 법령 등에 따라 파기하지 아니하고 보존하는 경우, 관련 법령에 따른 최소한의 기간으로 한정하여 최소한의 정보만을 보존하도록 관리하고 있는가?
            개인정보의 보유기간 경과 또는 처리목적 달성 후에도 관련 법령 등에 따라 파기하지 아니하고 보존하는 경우 해당 개인정보 또는 개인정보파일을 다른 개인정보와 분리하여 저장∙관리하고 있는가?
            분리 보관하고 있는 개인정보에 대하여 법령에서 정한 목적 범위 내에서만 처리 가능하도록 관리하고 있는가?
            분리 보관하고 있는 개인정보에 대하여 접근권한을 최소한의 인원으로 제한하고 있는가?
  3.5.  정보주체 권리보호 3.5.1 개인정보 처리방침 공개 개인정보의 처리 목적 등 필요한 사항을 모두 포함하여 정보주체가 알기 쉽도록 개인정보 처리방침을 수립하고, 이를 정보주체가 언제든지 쉽게 확인할 수 있도록 적절한 방법에 따라 공개하고 지속적으로 현행화하여야 한다. 개인정보 처리방침에는 법령에서 요구하는 내용을 모두 포함하여 알기 쉬운 용어로 구체적이고 명확하게 작성하였는가?
            개인정보 처리방침을 정보주체가 쉽게 확인할 수 있도록 인터넷 홈페이지 등에 지속적으로 현행화하여 공개하고 있는가?
            개인정보 처리방침이 변경되는 경우 사유 및 변경 내용을 지체 없이 공지하고 정보주체가 언제든지 변경된 사항을 쉽게 알아 볼 수 있도록 조치하고 있는가?
      3.5.2 정보주체 권리보장 정보주체가 개인정보의 열람, 정정∙삭제, 처리정지, 이의제기, 동의철회 등 요구를 수집 방법∙절차보다 쉽게 할 수 있도록 권리행사 방법 및 절차를 수립∙이행하고, 정보주체의 요구를 받은 경우 지체 없이 처리하고 관련 기록을 남겨야 한다. 또한 정보주체의 사생활 침해, 명예훼손 등 타인의 권리를 침해하는 정보가 유통되지 않도록 삭제 요청, 임시조치 등의 기준을 수립∙이행하여야 한다. 정보주체 또는 그 대리인이 개인정보에 대한 열람, 정정∙삭제, 처리정지 및 동의 철회 등(이하 '열람등요구'라 함)을 개인정보 수집방법∙절차보다 어렵지 아니하도록 권리 행사 방법 및 절차를 마련하여 공개하고 있는가?
            정보주체 또는 그 대리인이 열람등요구를 하는 경우 규정된 기간 내에 열람등요구에 따른 필요한 조치를 하고 있는가?
            정보주체 또는 그 대리인이 개인정보 수집∙이용∙제공 등의 동의를 철회하는 경우 지체 없이 수집된 개인정보를 파기하는 등 필요한 조치를 취하고 있는가?
            정보주체의 열람등요구에 대한 조치에 불복이 있는 경우 이의를 제기할 수 있도록 필요한 절차를 마련하여 안내하고 있는가?
            정보주체의 열람등요구 및 처리 결과에 대하여 기록을 남기고 있는가?
            정보통신망에서 사생활 침해 또는 명예훼손 등 타인의 권리를 침해한 경우 침해를 받은 자가 정보통신서비스 제공자에게 정보의 삭제 요청 등을 할 수 있는 절차를 마련하여 시행하고 있는가?
      3.5.3 정보주체에 대한 통지 개인정보의 이용∙제공 내역 등 정보주체에게 통지하여야 할 사항을 파악하여 그 내용을 주기적으로 통지하여야 한다. 법적 의무 대상자에 해당하는 경우 개인정보 이용∙제공 내역 또는 그 내역을 확인할 수 있는 정보시스템에 접속하는 방법을 정보주체에게 주기적으로 통지하고 있는가?
            개인정보 이용∙제공 내역 통지 항목은 법적 요구항목을 모두 포함하고 있는가?


출처: ISMS-P 인증기준 세부점검항목(2023.10)

ISMS-P_인증기준_세부점검항목(2023.10.31).xlsx
0.05MB

728x90
728x90


개인정보 및 중요정보 표시제한 조치의 일관성 확보를 위하여 관련 기준을 수립·적용하여야 한다.


▶ 개인정보 및 중요정보 표시제한 조치 기준 예시
1. 성명 : 성명의 가운데 글자(단, 성명이 2글자인 경우 뒷글자, 성명이 4글자 이상인 경우 첫 번째 글자와
마지막 글자를 제외한 글자)
2. 주민등록번호 : 13자리 중 뒤 7자리
3. 전화번호, 휴대전화 : 국번
4. 주소 : 도로명 이하의 건물번호 및 상세주소의 숫자
5. 이메일주소 : ID 중 앞 2자리를 제외한 나머지
6. 카드번호 : 7번째 번호부터 6자리
7. IP 주소 : 17-24비트(Ver. 4), 113-128비트(Ver. 6) 등


※ 개인정보 및 중요정보 표시제한 조치 적용(예시)
· 성명 : 현*, 김*하, 김*우, 선**녀
· 주민등록번호 : 040101-*******
· 휴대전화번호 : 010-****-0913
· 주소 : 서울시 성북구 북악산로 *** ***동 ****호
· 이메일주소 : ma******@abcd.com
· 카드번호 : 4558-12**-****-0116
· IP주소 : 123.123.***.123


출처: 정보보호 및 개인정보보호 관리체계 (ISMS-P) 인증기준 안내서

728x90
728x90

「 MS 워드 : 합계 계산하기 」​

​

​

안녕하세요!

​

오늘은 MS 워드에서 표를 활용하여 데이터의 합계를 자동으로 구해내는 방법을 알려드리겠습니다.

​

엑셀 워크시트에서는 숫자 데이터의 합계, 평균 등을 구하는 업무가 기본인데 워드의 표에서는 숫자 데이터를 합계 등을 구할 때 간단한 방법으로 자동 계산이 가능하다는 것을 모르시는 분들이 의외로 많은 것 같더라구요.

​

MS 워드에서도 표를 활용하면 데이터를 정리하고 계산할 수 있어 효율적인 작업을 할 수 있습니다.

​

MS 워드에서도 합계를 자동 계산할 수 있어요.


​

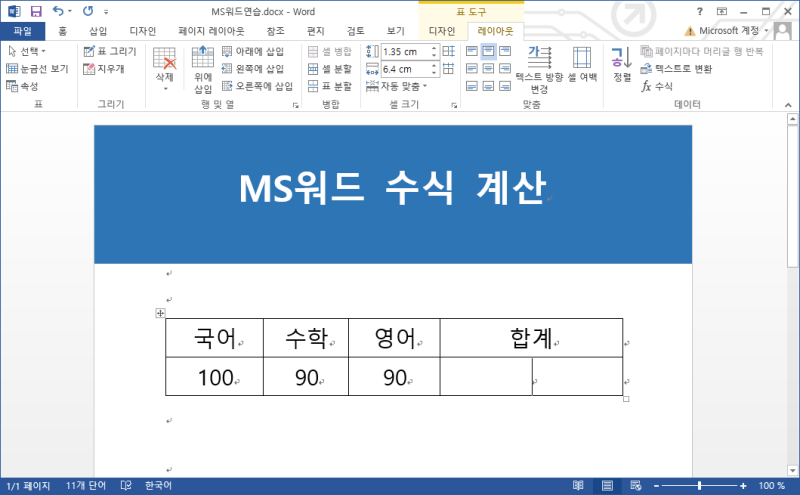
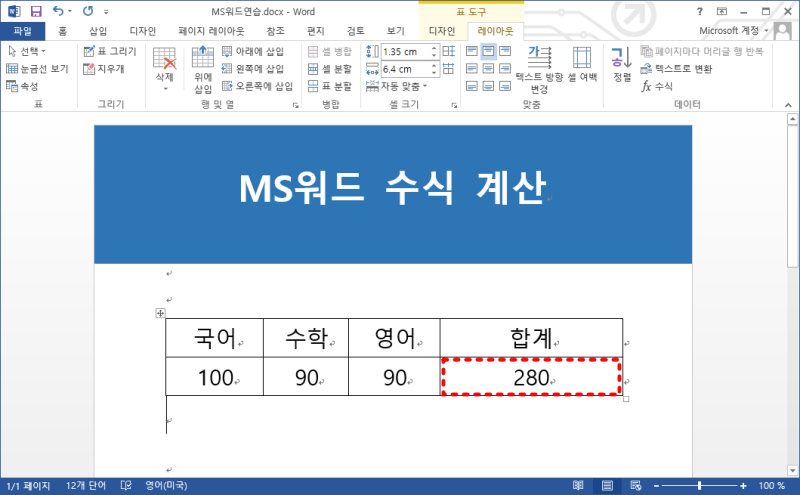
MS 워드에서 국어 수학 영어 점수표를 간단한 예제로 사용해 보겠습니다.

​

좌측에 있는 세 과목의 합계를 우측 합계란에 입력하고자 합니다.

​

자동계산이 되는 줄 몰랐다면 아마 계산기로 따로 계산한 결과를 직접 타이핑하여 입력하셨을 것입니다.

​

이젠 그렇게 하지 마시구요~

​

​

​

​


​

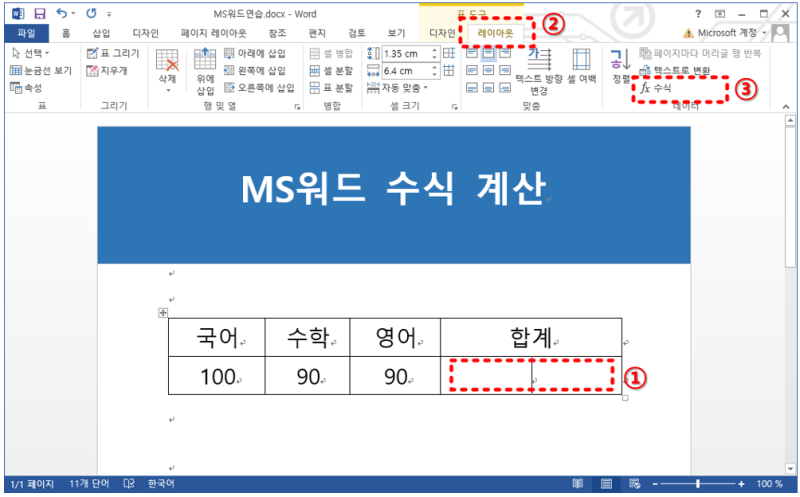
먼저 합계가 자동계산되어 입력될 셀을 마우스로 클릭해 줍니다.

​

상단 레이아웃 탭이 나타나면 그 아래의 데이터 그룹에 있는 수식 메뉴를 클릭해 주세요.

​

​

​

​

​

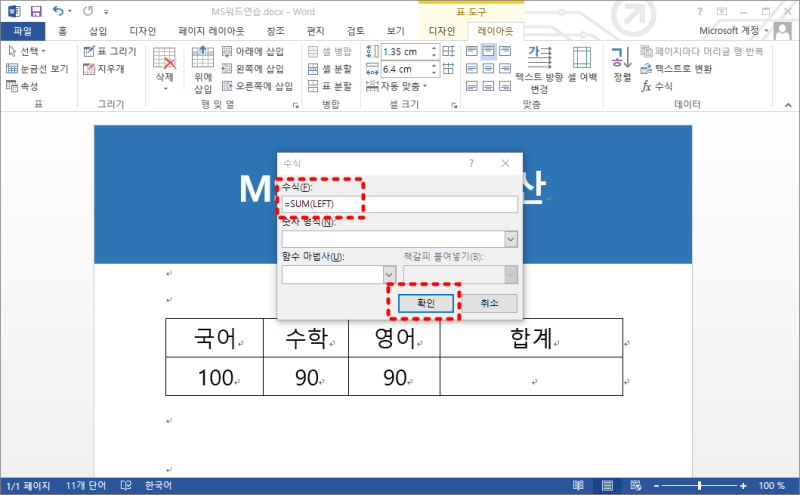
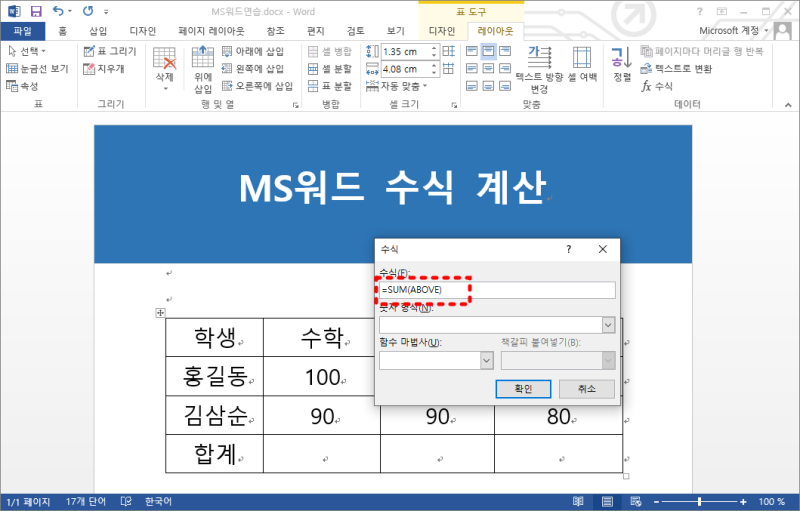
수식 창이 나타납니다.

​

기본적으로 수식에는 =SUM(LEFT) 가 입력되어 있는데 변경하지 말고 확인 버튼을 클릭해 주세요.

​

=SUM(LEFT) 는 현재 셀의 좌측에 있는 데이터의 합계를 구하겠다는 뜻입니다.

​

​

​

​


​

짠~

​

위와 같이 합계 점수가 자동 계산되어 입력되었습니다.

​

그런데 주의할 점은 이 상태에서 좌측 과목의 점수를 변경하면 합계 점수도 자동으로 다시 계산되지 않아요.

​

국어 영어 수학 점수가 변경이 되거나 과목이 추가됬다면 수식창을 다시 열어서 함수식을 다시 적용해 주어야 합니다.

​

​

​

응용

수식
설명
=SUM(LEFT)
현재 셀의 좌측 데이터를 합산한다.
=SUM(RIGHT)
현재 셀의 우측 데이터를 합산한다.
=SUM(ABOVE)
현재 셀의 위의 데이터를 합산한다.
=SUM(BELOW)
현재 셀의 아래 데이터를 합산한다.

​

위와 같이 상하좌우 데이터를 합산할 수 있어요.

​

예제로 =SUM(ABOVE) 를 알아보겠습니다.

​

​

​

​

같은 방법으로 아래쪽에 있는 합계란에 마우스를 클릭 후 수식 창을 열어보았습니다.

​

그런데 이번에는 수식란에 =SUM(ABOVE) 라고 자동으로 입력되어 있습니다.

​

MS워드는 표에 입력된 데이터를 자동으로 인식하여 현재 셀에 입력될 수 있는 가장 적합한 수식을 추천하는 기능이 있습니다.

​

수식 변경 없이 그대로 확인 버튼을 눌러주면 합계란에 자동 계산 입력이 되는 것을 확인할 수 있습니다.

​

이렇게 여러분은 MS 워드에서 표를 활용하여 데이터의 합계를 계산하는 방법을 알게 되었습니다.

​

표를 사용하면 데이터를 시각적으로 보여주고 간단하게 계산할 수 있습니다.


출처 : https://m.blog.naver.com/netianid/223157525464

728x90
728x90

개인정보 질의응답 모음집(2025.12.)

ㅇ자료명 : 개인정보 질의 응답 모음집


ㅇ공개일 : 2025.12.


ㅇ주관부처 : 개인정보보호위원회


ID와 결제상품정보가 개인정보에 해당하나요? Q Q 1
ID 등으로 이미 보유한 다른 정보와 쉽게 결합하여 개인을 알아볼 수 있다면 개인정보에
해당할 수 있습니다.

가상자산 지갑주소가 개인정보에 해당하나요? Q Q 2
가상자산 사업자가 처리하는 가상자산 지갑주소 그 자체만으로는 개인정보에 해당하지
않을 수 있으나, 거래계좌, 이름 등 다른 정보와 쉽게 결합하여 특정 개인을 알아볼 수
있다면 개인정보에 해당할 수 있습니다.

개인의 치아 엑스레이 사진이 개인정보에 해당하나요? Q Q 3
치아 엑스레이 사진 그 자체만으로는 개인정보에 해당하지 않을 수 있으나, 다른 정보와
쉽게 결합하여 특정 개인을 알아볼 수 있다면 개인정보에 해당할 수 있습니다.

교통법규 위반 차량의 범칙금 납부 여부가 개인정보에 해당하나요? Q Q 4
범칙금 납부 여부 그 자체만으로는 개인정보에 해당하지 않을 수 있으나, 교통법규 위반
차량 신고자 등이 보유한 다른 정보와 쉽게 결합하여 특정 개인을 알아볼 수 있다면 개인
정보에 해당할 수 있습니다.

본인확인기관이 주민등록번호를 변환한 연계정보(CI)가 개인정보에 해당
하나요?
Q Q 5
「정보통신망 이용촉진 및 정보보호 등에 관한 법률」 제23조의3에 따라 지정된 본인확인
기관이 주민등록번호를 변환한 연계정보(CI)는 다른 정보와 결합하여 특정인을 식별할
수 있으므로 개인정보에 해당합니다.

사망자 관련 정보가 개인정보에 해당하나요? Q Q 6
아니요, 원칙적으로 사망자의 정보는 개인정보에 해당하지 않습니다. 다만, 사망자 정보라
하더라도 유족과의 관계를 알 수 있는 정보인 경우에는 살아 있는 유족의 정보로서 개인
정보에 해당합니다.

직급별 전체 직원의 급여 총액이 개인정보에 해당하나요? Q Q 7
아니요, 자연인이 아닌 법인이나 단체에 관한 정보, 개인이 특정되지 않은 통계자료는
원칙적으로 개인정보에 해당하지 않습니다.

탑승객의 지하철 이용 정보가 개인정보에 해당하나요? Q Q 8
지하철 이용 정보 그 자체만으로는 개인정보에 해당하지 않을 수 있으나, 다른 정보와
쉽게 결합하여 특정 개인을 알아볼 수 있다면 개인정보에 해당할 수 있습니다.

회사건물 출입 기록이 개인정보에 해당하나요? Q Q 9
회사건물의 출입 기록 정보만으로는 특정 개인을 알아볼 수 없더라도 출입자 정보 등
다른 정보와 쉽게 결합하여 특정 개인을 알아볼 수 있다면 개인정보에 해당할 수
있습니다.

사업체 주소와 전화번호가 개인정보에 해당하나요? Q Q 10
법인 또는 단체에 관한 정보는 원칙적으로 개인정보에 해당하지 않습니다.

외국인의 개인정보도 보호법에 따른 보호 대상에 포함되나요? Q Q 11
네, 보호법의 적용을 받는 개인정보처리자가 처리하는 외국인의 개인정보는 보호법상
보호 대상에 포함됩니다.

친구가 사적으로 주고 받은 메신저 내용을 제 동의 없이 다른 사람들에게
보여주고 다니는데 보호법 위반 아닌가요?
Q Q 12
개인정보처리자 또는 개인정보취급자로서 개인정보를 처리하는 것이 아니라면, 원칙적
으로 보호법이 적용되지 않습니다.

CCTV 열람 요구 시 모자이크 처리에 소요되는 비용을 정보주체에게
청구할 수 있나요?
Q Q 13
네, 열람에 소요되는 모자이크 비용 등은 정보주체에게 청구할 수 있습니다.

CCTV 영상 보관기간을 30일 이상으로 정할 수 있나요? Q Q 14
네, 영상정보는 반드시 30일 이내로 보관하여야 하는 것은 아니며, CCTV 설치 목적
달성을 위해 필요한 최소한의 기간동안 보관할 수 있습니다.

CCTV를 설치하여 운영 중인데, 녹화 기능은 꺼놓고 영상만 송출하게 하는
경우 관리책임자를 지정하지 않아도 되나요?
Q Q 15
아니요, CCTV를 설치·운영하는 경우에는 녹화 여부와 관계없이 관리책임자를 지정해야
합니다.

같은 건물 내 출입구, 복도, 계단 등 공용공간에 CCTV를 총 100대
설치·운영하는 경우, 안내판도 각 CCTV별로 100개 설치해야 하나요?
Q Q 16
아니요, 여러 대의 CCTV를 같은 건물 내에서 설치·운영하는 경우에는 출입구 등 잘
보이는 곳에 대표적인 안내판만 설치해도 됩니다.

공공기관 청사 CCTV 영상을 자체감사에 이용해도 되나요? Q Q 17
네, 정보주체 또는 제3자의 이익을 부당하게 침해할 우려가 있을 때를 제외하고 「공공
감사에 관한 법률」에 근거하여 이용할 수 있습니다.

민원실 내 폭언이나 욕설, 폭행 발생으로부터 대응하기 위해 민원실에
설치된 CCTV에 한시적으로 녹음 기능을 부여하는 것이 가능한가요?
Q Q 18
아니요, 공개된 장소에서 고정형 영상정보처리기기를 통하여 녹음하는 것은 금지됩니다.

민원인이 분실물을 찾을 목적으로 기관이 설치·운영하고 있는 CCTV의
열람을 요구할 경우 열람시켜주어야 할 의무가 있나요?
Q Q 19
네, 원칙적으로 개인정보처리자는 열람을 요구받았을 때에는 10일 이내에 열람할 수
있도록 하여야 합니다. 다만, 열람을 요구한 정보주체 이외의 자를 알아볼 수 있는 경우
등에는 보호조치를 취하여야 합니다.

범죄 예방 및 시설 안전을 위해 행정복지센터 민원실에 설치·운영 중인
CCTV 영상을 같은 목적으로 민원실 내 모니터로 송출해도 되나요?
Q Q 20
네, 개인영상정보를 당초 수집 목적 범위에서 송출할 수 있습니다.

불법 주·정차 단속용 또는 방범용으로 CCTV를 설치·운영하고 있는
공공기관이 설치 목적에 교통정보 수집을 추가할 수 있나요?
Q Q 21
네, 교통정보의 수집·분석을 위해 정당한 권한을 가진 공공기관이 행정절차법에 따른
의견청취 등의 절차를 거친 경우 가능합니다.

조리시설과 어린이 놀이시설을 갖춘 ‘ ‘ 키즈카페’는 CCTV 영상을 며칠간
보관할 수 있나요?
Q Q 22
보유 목적의 달성을 위한 최소한의 기간 동안 보관하되, 그러한 기간을 산정하기 곤란한
경우에는 해당 개인영상정보 수집 후 30일 이내로 보관하면 됩니다.

주차장에서 발생한 사고와 관련하여 사고차량 차주 본인이 아닌, 그가
가입한 보험사의 CCTV 영상 열람 요구에 응해도 되나요?
Q Q 23
네, 보험사가 사고차량 차주의 위임장을 제출하면서 그 차주를 대리하여 개인영상정보
열람을 요구하였다면 이에 응해야 합니다.

특정인들만 출입이 가능한 장소에 CCTV를 설치·운영하는 경우에도
보호법이 적용되나요?
Q Q 24
네, 보호법 제25조를 제외한 다른 규정이 적용됩니다.

기상특보 발령 시 지방자치단체가 재난관리 업무를 수행하기 위하여
다목적 CCTV 영상정보를 이용할 수 있을까요?
Q Q 25
네, 지방자치단체는 기상특보 발령 시 재난관리 목적으로 CCTV 영상정보를 이용할 수
있습니다.

해양경찰이 수색·구조 등 직무수행을 위해 드론을 활용할 수 있나요? Q Q 26
네, 해양경찰은 해양에서의 수색·구조 등의 법령상 소관 업무 수행을 위해 드론을 활용
하여 개인영상정보를 수집·이용할 수 있습니다.

과학적 연구 등 목적으로 가명정보를 처리하는 경우, 그 가명정보를 유상
판매하는 것이 가능한가요?
Q Q 27
네, 과학적 연구 등 목적으로 가명정보를 처리하면서 그 대가를 받는 것은 가능합니다.

이름, 주민등록번호 등 개인을 직접 알아볼 수 있는 정보만 삭제하면
가명정보가 되나요?
Q Q 28
아니요, 가명처리 시 그 자체로 개인을 알아볼 수 있는 정보는 삭제해야 하며 개인 식별
가능성도 종합적으로 고려해야 합니다.

제3자에게 제공한 가명정보를 제3자가 활용하는 과정에서 정보주체에게
피해가 발생한 경우 가명정보를 제공한 자도 처벌을 받나요?
Q Q 29
아니요, 가명정보를 제공받은 자가 안전조치 미이행으로 문제가 발생하였거나 고의로
재식별 행위를 하였다면 해당 행위자인 제공받은 자만 제재 대상이 되며, 제공한 자는
제재 대상이 되지 않습니다.

고객의 동의를 받지 않고 만족도 조사를 해도 되나요? Q Q 30
네, 민간은 체결한 계약의 이행을 위하여 필요한 범위 내에서는 동의를 받지 않고 만족도
조사가 가능하며, 공공기관은 법령에 근거하여 민원인의 동의를 받지 않고 만족도 조사가
가능합니다.

공공기관이 자체감사 목적으로 직원의 출입 기록을 이용할 수 있나요? Q Q 31
네, 「공공감사에 관한 법률」에 따라 자체감사 목적으로 이용할 수 있습니다. 이 경우
정보주체 또는 제3자의 이익을 부당하게 침해할 우려가 없어야 하고, 필요 최소한의
출입 기록만을 이용해야 합니다.

민원인의 개인정보를 저장할 때 암호화해야 하나요? Q Q 32
「개인정보의 안전성 확보조치 기준」 제7조에서 정한 암호화 대상 개인정보에 대해서는
암호화 의무가 있습니다.

민원처리를 위해 다른 직원에게 민원인 전화번호를 전달해도 되나요? Q Q 33
민간의 경우 동의를 받거나 계약체결의 이행을 위하여 필요한 범위에서 전화번호를 전달
할 수 있고, 공공기관은 법령에 근거하여 민원인의 동의를 받지 않고 전화번호 전달이
가능합니다.

사회복무요원이 개인정보 처리가 필요한 업무를 할 수 있나요? Q Q 34
복무기관의 고유임무 수행에 필요한 경우, 개인정보가 포함된 문서의 수발, 민원 안내,
서류의 복사ㆍ파쇄 등의 일부 업무를 제한적으로 수행할 수 있습니다.

정보주체의 요구에 따라 법령상 수집 대상인 예방접종 내역을 삭제할 수
있나요?
Q Q 35
아니요, 다른 법령에서 해당 개인정보가 수집 대상으로 명시되어 있는 경우에는 삭제할
수 없습니다.

조례로 교통약자의 특별교통수단 이용 관련 개인정보를 동의 없이
수집·이용할 수 있나요?
Q Q 36
네, 지방자치단체는 적법한 조례에 따라 교통약자의 이동지원과 관련한 이용자의 개인
정보를 동의 없이 수집·이용할 수 있습니다.

지방의회가 채용 감사 목적으로 요청하는 경우 지방공단이 신규 임용
대상자가 제출한 경력 사항을 지방의회에 제출할 수 있나요?
Q Q 37
네, 정보주체 또는 제3자의 이익을 부당하게 침해할 우려가 있을 때를 제외하고 제출할
수 있습니다.

지방자치단체가 설치·운영하는 CCTV 영상을 언론사에 취재·보도 목적으로
제공할 수 있나요?
Q Q 38
보호법 제18조 규정을 준수한 경우 제공할 수 있습니다.

통장이 전입 신고자의 전입 사실 여부를 확인할 수 있나요? Q Q 39
네, 「주민등록법 시행령」에 따라 전입신고 내용이 사실인지를 확인하기 위해 개인정보를
처리할 수 있습니다.

개인정보가 포함된 자료에 대해 정보공개청구를 받았는데 공개해도 될까요? Q Q 40
공개 여부 및 그 범위는 정보공개청구를 받은 공공기관이 「공공기관의 정보공개에 관한
법률」에 따라 결정하여야 합니다.

검찰에서 형 미집행자를 검거하기 위하여 공공기관에 개인정보를 요청한
경우 해당 공공기관은 개인정보를 제공해도 되나요?
Q Q 41
네, 공공기관은 형 미집행자 검거 목적으로 검찰에 개인정보를 제공할 수 있습니다.

과태료 부과를 위해 개인정보가 필요한데, 다른 공공기관이 보유 중인
개인정보를 제공받을 수 있나요?
Q Q 42
네, 「질서위반행위규제법」 제23조에 따라 행정청이 과태료의 부과·징수를 위하여 자료나
정보의 제공을 요청하는 경우, 해당 행정청은 다른 공공기관으로부터 개인정보를 제공
받을 수 있습니다.

병무청에서 병역이행사항을 확인·점검하기 위하여 공공기관에 개인정보를
요청한 경우 해당 공공기관은 개인정보를 제공해도 될까요?
Q Q 43
네, 공공기관은 「병역법」 제81조 제2항에 따른 병역이행사항 확인·점검에 필요한 개인
정보를 병무청에 제공할 수 있습니다.

지방자치단체가 재난피해자 유족과 가족을 지원하기 위하여 경찰로부터
개인정보를 제공받을 수 있을까요?
Q Q 44
시·도 및 시·군·구는 재난안전법에 따른 재난으로 사망하거나 실종된 사람의 유족 및
가족을 지원하기 위하여 경찰로부터 성명과 휴대전화번호를 제공받을 수 있습니다.

은행이 고객으로부터 사기이용계좌로의 자금이체 요청을 받은 경우,
보이스피싱 피해 방지를 위해 은행이 임시로 자금이체를 중단시키고
고객에게 사실을 확인하기 위하여 개인정보를 이용할 수 있나요?
Q Q 45
네, 보이스피싱 피해가 예상되는 급박한 상황은 ‘명백히 정보주체 또는 제3자의
급박한 재산의 이익을 위하여 필요하다고 인정되는 경우’에 해당하므로 은행은
보이스피싱 피해 방지를 위해 고객의 개인정보를 이용할 수 있습니다.

긴급하게 인명 구조가 필요한 상황에서 가족 등 보호자 동의 없이
개인정보를 수집하여 이용할 수 있나요?
Q Q 46
네, 긴급하게 인명 구조가 필요한 상황에서는 골든타임 내 구조를 위해 개인정보를
수집하여 이용할 수 있습니다.

지방자치단체가 체납 지방세 징수를 위하여 공공기관에 체납자의
개인정보를 요청한 경우 개인정보를 제공해도 되나요?
Q Q 47
정보주체 또는 제3자의 이익을 부당하게 침해할 우려가 있을 때를 제외하고 「지방세
기본법」 또는 「지방세징수법」에 따라 개인정보를 제공할 수 있습니다.

고객에게 홍보 자료와 포인트 제공에 대한 동의를 받으려고 하는데 ARS를
통하여 개인정보 처리 동의를 받아도 되나요?
Q Q 48
네, 개인정보 처리(수집·이용, 제공 등)에 대한 동의를 받기 위해 ARS를 이용할 수 있습니다.

정보주체가 아닌 다른 사람의 동의를 받아 개인정보를 수집할 수 있나요? Q Q 49
보호법상 개인정보를 수집·이용할 수 있는 별도의 근거가 없다면 정보주체 본인으로부터
동의를 받아야 합니다.

민간의 일반회사는 개인정보파일 보유기간을 어떻게 정해야 하나요? Q Q 50
수집 목적에 필요한 최소한의 기간으로 정하면 됩니다.

엑셀, 한글 등 상용프로그램의 비밀번호를 설정하는 것이 보호법상
암호화인가요?
Q Q 51
네, 보호법상 암호화 조치 중 하나에 해당할 수 있습니다.

운영하던 필라테스 학원을 다른 사람에게 영업 양도하면서 기존 고객
정보를 넘길 때 이를 고객에게 고지해야 하나요?
Q Q 52
네, 영업 양도·양수 계약 이후 실제 이전되기 전에 서면 등의 방법으로 이전 사실 등을
정보주체에게 알려야 합니다.

회원가입에 필요한 개인정보를 동의 없이 수집해도 되나요? Q Q 53
네, 회원가입에 필요한 개인정보를 수집하는 것은 정보주체의 요청에 따른 회원가입
이용계약을 체결하기 위한 것이므로, 정보주체로부터 동의 없이 개인정보를 수집할 수
있습니다.

개인정보 수집 시 약관에 관한 동의만 받아도 되나요? Q Q 54
타법에서 별도의 명시적 규정을 두고 있는 경우가 아니라면, 보호법이 정한 방법과 절차에
따른 적법 근거를 갖추어야 합니다.

개인정보 수집·이용에 한번 동의하면 취소하지 못한다는 얘기를 들었는데
사실인가요?
Q Q 55
아니요, 정보주체는 개인정보처리자에 대하여 자신의 개인정보 처리에 대한 동의를
철회할 수 있습니다. 다만, 법률에 특별한 규정이 있는 등 예외적인 경우라면 동의
철회에 따른 조치가 이루어지지 않을 수 있습니다.

개인정보 처리방침에 대한 동의를 받는 방식으로 개인정보 수집 ・ 이용 ・ 제공
동의를 갈음할 수 있나요?
Q Q 56
개인정보 처리방침에 대한 동의를 받는 방식으로 개인정보 수집·이용 등에 대한 동의를
갈음할 수는 없습니다.

기업이 기존에 수집했던 휴대전화번호를 홍보 또는 판매권유 목적으로
이용해도 되나요?
Q Q 57
기업 홍보 또는 판매권유를 목적으로 휴대전화번호를 수집한 것이 아니라면, 수집 목적과
다르게 휴대전화번호를 이용할 수 없습니다.

다수 회사가 제휴서비스 등을 위해 고객정보를 공유하여 처리해도 되나요? Q Q 58
고객정보의 공유 사실을 정보주체에게 알리고 동의를 받는 등 개인정보의 공유에 관한
적법한 근거를 갖추는 경우 가능합니다.

동의를 받은 기간을 초과하여 개인정보를 보관해도 되나요? Q Q 59
원칙적으로 개인정보 보유기간의 경과 등으로 그 개인정보가 불필요하게 된 경우에는
지체 없이 파기하여야 합니다. 다만, 법령에 따라 보존하여야 하는 경우에는 해당 법령에
따른 기간 동안 보관할 수 있습니다.

여러 서비스를 제공하는 회사인데, 이용·제공 내역 통지의 요건이 되는
정보주체의 수는 서비스별로 각각 산정해도 되나요?
Q Q 60
아니요, 하나의 개인정보처리자로서 개인정보를 처리하는 것이라면 처리하는 정보주체의
총 수를 기준으로 산정하여야 합니다.

정보주체가 자기 정보에 대한 열람 요청을 하면 반드시 열람해줘야
하나요?
Q Q 61
아니요, 개인정보처리자는 다른 사람의 이익을 부당하게 침해할 우려가 있는 경우 등
보호법 제35조 제4항 각 호의 어느 하나에 해당하는 경우에는 열람을 제한하거나 거절
할 수 있습니다.

정보주체의 동의가 없다면 이미 수집한 개인정보를 제3자에게 제공할 수
없나요?
Q Q 62
개인정보처리자는 당초 수집 목적과 합리적으로 관련된 범위에서 정보주체에게 불이익이
발생하는지 여부, 암호화 등 안전성 확보에 필요한 조치를 하였는지 여부 등을 고려하여
정보주체의 동의 없이 개인정보를 제공할 수 있습니다.

제품 구매를 위한 문의 과정에서 판매자가 이름, 연락처 등의 개인정보를
요구하는데 과도한 개인정보 수집 아닌가요?
Q Q 63
개인정보처리자는 목적 달성에 필요한 최소한의 개인정보를 수집할 수 있습니다. 단, 수집
하는 개인정보가 필요 최소한의 개인정보인지에 대해서는 개인정보처리자에게 그 입증
책임이 있습니다.

회원 탈퇴 시 다른 개인정보는 모두 파기하되 회원번호만 남겨둘 수 있을까요? Q Q 64
남아있는 회원번호만으로 탈퇴한 회원을 알아볼 수 없거나 다른 정보와 쉽게 결합
하여도 탈퇴한 회원을 알아볼 수 없다면 파기하지 않을 수 있습니다.

퇴직한 직장에서 아직도 단체 문자 메시지가 휴대폰으로 전송되고 있는데
오지 못하게 할 수 있나요?
Q Q 65
네, 개인정보 처리정지를 요구하여 단체 문자 메시지를 전송하지 않도록 할 수 있습니다.

공인중개사가 부동산거래 중개를 의뢰하는 고객과 부동산거래 중개
계약을 체결하면서 부동산 권리관계 등을 미리 조사·확인하기 위해
해당 고객의 개인정보를 수집할 수 있나요?
Q Q 66
공인중개사가 부동산거래 중개 계약 체결 과정에서 고객 요청에 따른 조치를 이행
하기 위하여 필요한 경우에는 별도의 동의 없이 개인정보를 수집하여 이용할 수
있습니다.

경품 행사에 당첨된 고객에게 당첨 사실을 안내하기 위하여 개인
정보를 어느 범위까지 요구할 수 있나요?
Q Q 67
개인정보처리자는 당첨 고객의 개인정보를 수집하는 경우 그 목적에 필요한
최소한의 개인정보를 수집하여야 합니다.

그룹 내 다른 계열사에 회원정보 DB를 제공·공유하기 위해서는
회원들의 별도 동의를 받아야 하나요?
Q Q 68
그룹 내 다른 계열사에 개인정보를 제공・공유하기 위해서는 다른 적법처리근거가
없는 한 제3자 제공에 따른 사항을 알리고 정보주체의 동의를 얻어야 합니다.

사업자와 고객을 연결해 주는 중개서비스 사업자는 사업자에게 고객
(정보주체)의 개인정보를 제공할 수 있나요?
Q Q 69
해당 고객의 개인정보를 당초 수집 목적과 합리적으로 관련된 범위에서 정보주체
에게 불이익이 발생하는지 여부 등을 고려하여 제공할 수 있습니다.

고객이 계열사에 개인정보를 제공하는 것에 동의한 경우에만 결제가
가능하도록 온라인 서비스를 구성해도 되나요?
Q Q 70
상품 구매에 필요하지 않음에도 이에 동의하는 경우에만 결제가 가능하도록 구성
하였다면 자유로운 의사에 따른 동의 원칙에 반할 수 있습니다.

광고메일 수신자들에게만 지급하는 포인트나 마일리지를 메일수신에
동의하지 않은 고객에게 지급하지 않는 것이 보호법 위반인가요?
Q Q 71
광고메일 수신에 동의하지 않는다고 신용카드 발급 또는 쇼핑몰 회원 가입을
거절하는 것은 보호법 위반이 될 수 있으나, 광고메일 수신자들에게만 부여하는
포인트나 마일리지를 지급하지 않는 것은 이에 해당하지 않습니다.

이용자 정보나 관심사를 분석하여 서비스 내에서 맞춤형 콘텐츠를 추천하는
것도 재화·서비스 홍보나 판매 권유로 보아 별도 동의를 받아야 하나요?
Q Q 72
맞춤형 콘텐츠 추천이 계약의 본질적인 내용이며 해당 내용을 이용계약・약관 등에
명확히 규정하고 있고 정보주체가 충분히 알 수 있도록 조치하였다면, 계약 이행을
위해 별도의 동의 없이도 수집・이용할 수 있습니다.

회원 중에는 아동도 포함되어 있는데 회원의 동의를 받아 서비스
홍보를 위한 메일을 발송하려는 경우 어떻게 해야 하나요?
Q Q 73
만 14세 미만 아동에게도 동의를 받아 서비스 홍보 메일을 발송해야 하는 상황
이라면 그 법정대리인의 동의를 받아야 하며, 법정대리인이 동의했는지를 확인
해야 합니다.

유효기간제 규정의 삭제에 따라 분리 보관하던 휴면회원 개인정보를
파기하거나 복원하는 경우 정보주체에게 통지해야 하나요?
Q Q 74
기존에 분리 보관하던 개인정보를 파기하거나 복원하려는 경우에는 최소한 정보주체에
게 바뀐 정책에 대해 알려주고 파기 또는 복원을 진행하는 것이 바람직합니다.

업무 처리를 위해서 아르바이트 직원에게 고객 개인정보를 열람할 수
있도록 했는데, 이 경우도 개인정보취급자에 해당하나요?
Q Q 75
네, 아르바이트 직원도 개인정보처리자의 지휘ㆍ감독을 받아 업무상 필요에 의해
개인정보를 처리하고 있다면 개인정보취급자에 해당합니다.

얼굴 사진이 민감정보에 해당하나요? Q Q 76
아니요, 얼굴 사진은 일반적으로 개인정보에 해당하나 민감정보에 해당하지 않습니다.

근태관리 목적으로 안면 정보 또는 지문 정보 등의 민감정보를 활용해도
되나요?
Q Q 77
아니요, 원칙적으로 민감정보는 정보주체로부터 별도의 동의를 받은 경우나 법령에서
민감정보의 처리를 요구·허용하는 경우 외에는 처리할 수 없습니다. 다만, 정보주체의
별도 동의가 있거나 법령에서 처리를 요구·허용하는 경우에는 가능합니다.

경찰이 습득물 신고를 접수받을 때, 습득자의 주민등록번호도 수집할 수
있는 건가요?
Q Q 78
네, 경찰은 습득자의 주민등록번호를 수집할 수 있습니다.

민감정보, 고유식별정보, 주민등록번호 처리 업무를 위탁할 수 있나요? Q Q 79
네, 보호법 제26조 제1항에 따라 개인정보 처리 업무 위탁 계약을 맺은 경우 민감정보
및 고유식별정보 처리 업무를 위탁할 수 있습니다.

헬스장을 운영중인데, 고객들의 편의를 위해서 기존 출입 방식과 더불어
안면인식 출입 시스템을 추가적으로 도입할 수 있을까요?
Q Q 80
정보주체의 동의를 받는 등 보호법 제23조를 준수할 경우 안면인식 시스템을 추가 도입
하는 것이 가능합니다.

주민등록번호가 기재된 신분증을 단순히 육안으로만 확인한 후 돌려주는
행위도 주민등록번호 처리 제한 규정이 적용되나요?
Q Q 81
아니오, 신분 확인 목적으로 주민등록번호가 기재된 신분증을 단순히 육안으로
확인하고 돌려주는 것은 주민등록번호 처리 제한 규정이 적용되지 않습니다.

개인에게 민감한 정보인 한부모가정, 채무사항과 같은 정보도 민감정보에
해당하나요?
Q Q 82
한부모가정, 채무사항과 같이 개인이 민감하게 느끼는 정보라 하더라도 모두
민감정보에 해당하지는 않습니다.

기업이 직원 채용을 위해 지원자의 주민등록번호를 이력서·지원서 등에
기재하도록 하여도 되나요?
Q Q 83
입사 지원자가 최종 합격한 이후 관련 법령에 따라 주민등록번호를 수집할
수 있습니다.

회사의 SNS 이벤트를 이벤트 대행사를 통해 하는 경우 개인정보 처리에
관한 위·수탁 계약을 체결해야 하나요?
Q Q 84
네, SNS 이벤트 중 개인정보 처리에 관한 사항을 위탁하려면, 보호법 제26조 제1항에
따라 문서로 해야 합니다.

보호법상 ‘ ‘ 위탁 업무 내용 및 수탁자 공개 의무’는 개인정보 처리방침에
관련 내용을 포함해서 인터넷 홈페이지에 공개하면 되는 건가요?
Q Q 85
네, 개인정보 처리 업무 위·수탁 사항을 개인정보 처리방침에 기재하여 공개하는 것도
가능합니다.

수탁자와 개인정보 처리 업무 위·수탁 계약을 체결할 예정인데 위·수탁
계약서상 수탁자 감독사항을 어떻게 작성해야 하나요?
Q Q 86
수탁자 관리방법에는 전문기관, 관련 협회, 컨설팅 기관 등을 통한 대행, 원격점검, 솔루션
배포 등 다양한 방법이 있습니다.

개인정보 처리 업무를 위탁받은 수탁자가 다른 사업자에게 재위탁하려면
어떤 절차를 거쳐야 하나요?
Q Q 87
수탁자가 위탁받은 개인정보 처리 업무를 제3자에게 다시 위탁하려면 위탁자의 동의를
받아야 합니다.

수탁자를 직접 교육할 수 없는 단기 1회성 위탁의 경우 수탁자를 어떻게
교육해야 하나요?
Q Q 88
1회성 단기 위탁으로 수탁자를 직접 교육할 수 없는 경우에는 위탁 계약 서류에 교육
사항을 명시하는 등의 방법을 활용할 수 있습니다.

수탁자인 대리점이 고객의 개인정보를 부정 이용해서 고객에게 피해를
입혔다면, 위탁자인 본사도 책임이 있나요?
Q Q 89
네, 위탁자인 본사는 수탁자인 대리점이 발생시킨 손해에 대하여 민법상의 사용자
책임을 부담합니다.

클라우드(B2B) 사업자가 클라우드 이용사업자의 수탁자인가요? Q Q 90
①서비스 목적·운영방식이 개인정보 ‘처리’를 예정하고 있는지, ②개인정보 저장
시스템 접근권한 등 안전조치에 대한 통제 권한이 있는지, ③개인정보 처리 과정에
관여하고 있는지 등을 기준으로 개별・구체적 상황을 고려하여 판단해야 합니다.

다수의 수탁자에게 개인정보 처리 업무를 위탁하고 있는데 위탁자는 반드시
직접 방문을 통해 감독해야 하나요?
Q Q 91
위탁자의 감독 방법 및 범위가 보호법의 취지에 부합한다면, 다수의 수탁자에 대한 감독
방법으로 비대면 점검 등을 선택할 수 있습니다.

매년 반복되는 사업에 대해 동일한 업체와 개인정보 처리업무 위탁을 하고
있습니다. 매년 위ㆍ수탁 계약을 갱신하여야 하나요?
Q Q 92
위탁업무 기간이 자동갱신되는 것이 아니라면, 위·수탁 문서에 명시된 개인정보 처리
기간이 종료되면 위·수탁 계약을 다시 체결하는 등의 조치를 취하여야 합니다.

졸업앨범에 교사의 사진을 동의받지 않고 넣어도 되나요? Q Q 93
아니요, 졸업앨범에 교사의 사진을 넣으려면 해당 교사의 동의가 필요합니다.

총동창회에서 학교에 졸업생의 성명과 졸업 연도가 기재된 졸업생명부를
달라고 요구하는 경우, 학교는 졸업생들의 동의를 구하지 않고 이를 임의로
제공할 수 있나요?
Q Q 94
아니요, 학교에서 졸업생의 개인정보를 총동창회에 제공하려면 보호법 제17조 제1항
또는 제18조 제2항의 규정에 부합해야 합니다.

병원에서 대기자 명부에 개인정보를 기재토록 하는 것이 문제가 되나요? Q Q 95
병원은 환자의 사생활 침해를 최소화하는 방법으로 개인정보를 처리하고 안전하게 관리
하여야 합니다.

감염병 환자의 개인정보는 어느 정도까지 공개할 수 있나요? Q Q 96
주의 이상의 위기경보 발령 시 감염병 환자의 이동경로 등은 신속히 공개하여야 하나,
감염병 예방과 관계없는 정보는 공개대상에서 제외됩니다.

건강검진 대상자의 성명, 주민등록번호가 포함된 명단을 실수로 대상자가
속한 기관이 아닌 다른 기관에 발송하였다면 개인정보 유출에 해당하나요?
Q Q 97
네, 개인정보 유출에 해당합니다.

병원 응급실에서 폭행·난동이 발생한 경우 병원 관계자가 업무 목적
으로 폭행·난동 행위자의 개인정보를 수집하여 이용할 수 있나요?
Q Q 98
명백히 환자 등의 급박한 생명, 신체, 재산의 이익을 위하여 필요하거나, 환자의
치료 등 병원의 정당한 이익을 위해 필요하고 명백하게 행위자의 권리보다
우선하는 경우에 병원은 행위자의 개인정보를 수집·이용할 수 있습니다.

성형외과에서 성형 환자들의 성형 결과를 사진으로 촬영하여 병원
홈페이지에 병원 홍보 목적으로 게시하는 경우 문제가 없나요?
Q Q 99
성형 결과 사진을 당초의 수집한 목적 범위를 벗어나 병원 홍보 목적으로 이용·
제공하기 위해서는 환자로부터 별도의 동의를 받는 등 개인정보의 목적 외 이용·
제공 요건을 충족하여야 합니다.


1. 개인정보 질의응답 모음집(2025.12.).pdf
2.04MB


출처 : https://www.privacy.go.kr/front/bbs/bbsView.do?bbsNo=BBSMSTR_000000000049

728x90

+ Recent posts